

Yapay Zeka Modellerine Yönelik Prompt Injection Saldırıları Makalemiz Yayınlandı!

Yapay Zeka Modellerine Yönelik Prompt Injection Saldırıları Makalemiz Yayınlandı!
Siber Guvenlik Terimleri Sozlugu
OSI modeli, ağ iletişimini yedi katmanda tanımlayan referans modelidir.
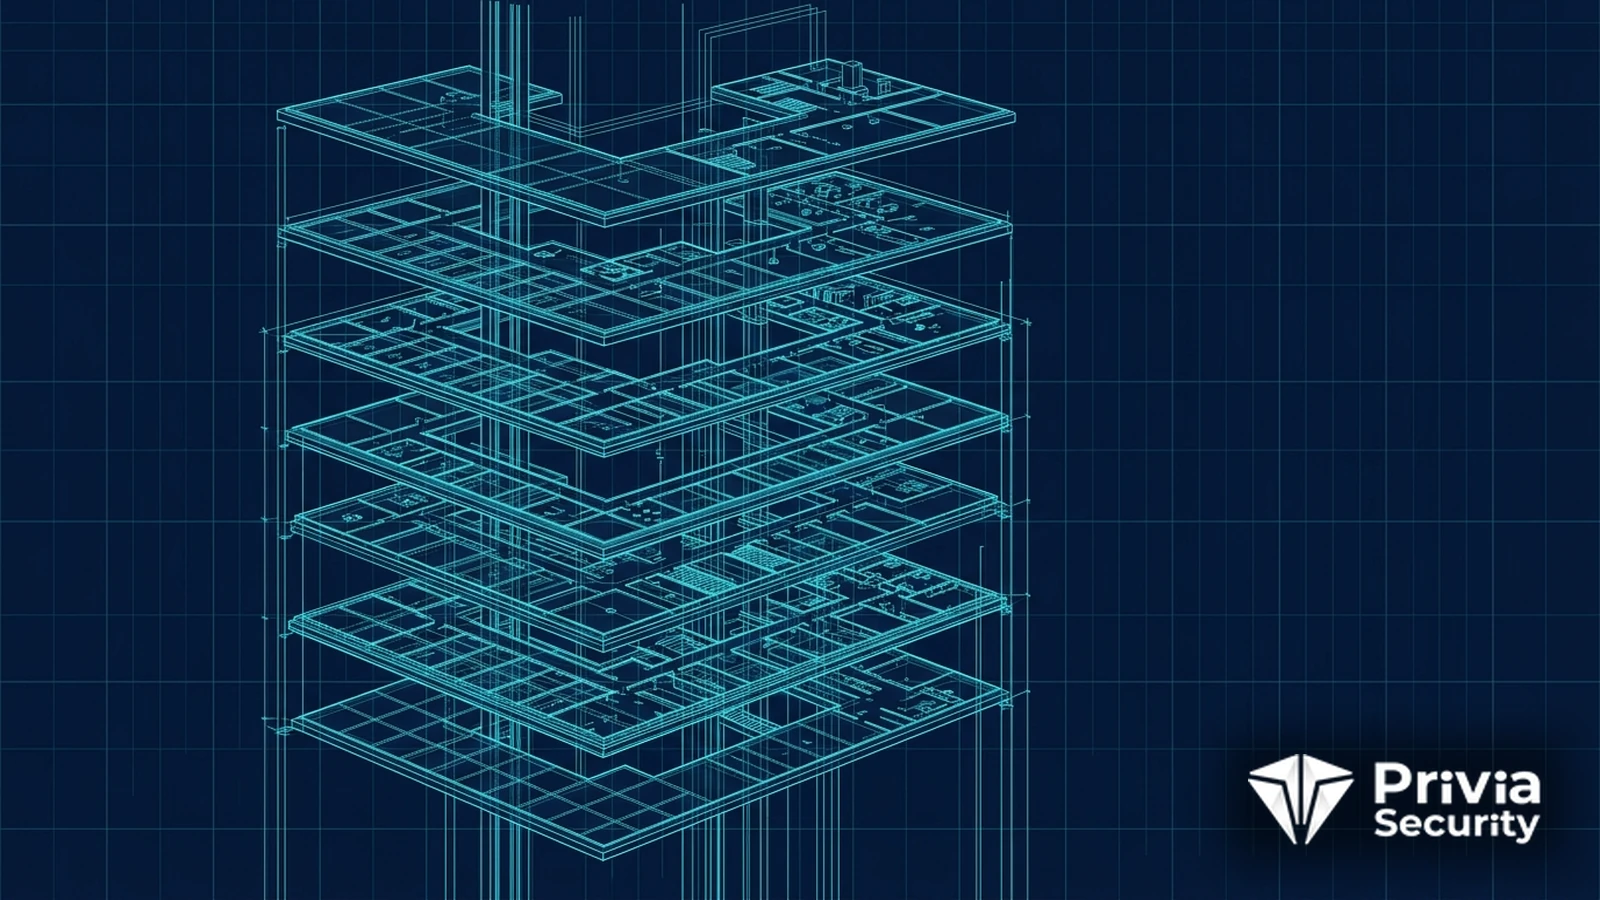
OSI modeli, ağ iletişimini yedi katmana ayıran ve her katmanın sorumluluğunu tanımlayan referans modelidir. Model, farklı üreticilerin ürünlerinin birlikte çalışabilmesi için ortak bir dil oluşturmak amacıyla geliştirilmiştir. Pratikte internet bu modele göre değil dört katmanlı modele göre çalışır. Buna karşılık model, eğitimde ve teknik tartışmalarda hâlâ yaygın kullanılır. Güvenlik ürünlerinin yetenekleri de genellikle bu katmanlarla ifade edilir. Bu nedenle model bilinmesi gereken bir çerçevedir.
Modelin güvenlik açısından değeri, kontrollerin nereye yerleştirileceğini netleştirmesidir. Bir ürünün hangi katmanda çalıştığı, hangi bilgiye eriştiğini ve hangi saldırıları görebileceğini belirler. Üçüncü katmanda çalışan bir kontrol, yedinci katmandaki bir zafiyeti göremez. Bu ayrım, kapsama analizinin temelini oluşturur. Boşluklar bu analizle bulunur. Yatırım buna göre yönlendirilir.
OSI modeli, ağ iletişimini fiziksel, veri bağlantı, ağ, taşıma, oturum, sunum ve uygulama katmanlarına ayıran yedi katmanlı referans modelidir.
Katmanlar aşağıdan yukarıya doğru sıralanır ve her katman bir üsttekine hizmet sunar. Fiziksel katman sinyal iletimini, veri bağlantı katmanı aynı ağdaki cihazlar arası iletişimi, ağ katmanı yönlendirmeyi, taşıma katmanı uçtan uca aktarımı yönetir. Üst üç katman ise oturum yönetimi, veri biçimlendirme ve uygulama işlevlerini kapsar. Pratikte bu üç katman çoğu zaman birlikte ele alınır. Ayrım teorik kalır.
Fiziksel katmanda kablo dinleme ve sinyal karıştırma görülür. Bu saldırılar fiziksel erişim gerektirir ve fiziksel güvenlik kontrolleriyle önlenir. Kablosuz ortamlarda ise sinyal karıştırma uzaktan da yapılabilir. Bu katman çoğu güvenlik programında ihmal edilir. Kritik ortamlarda ele alınmalıdır. Kablo yolları korunur.
Veri bağlantı katmanında adres sahteciliği ve tablo taşırma öne çıkar. ARP zehirlenmesi ve VLAN atlama bu katmandadır. Kontroller anahtar seviyesinde uygulanır. Port güvenliği ve dinamik adres denetimi temel önlemlerdir. Segmentasyon etkiyi sınırlar. Yapılandırma denetlenmelidir.
Ağ katmanında adres sahteciliği ve yönlendirme manipülasyonu görülür. Taşıma katmanında ise bağlantı tüketme ve oturum ele geçirme saldırıları bulunur. SYN flood taşıma katmanı saldırısıdır. Kontroller filtreleme ve bağlantı yönetimiyle uygulanır. Her katman kendi önlemini gerektirir. Tek katman yeterli değildir.
Sızma testinden olay müdahalesine, uçtan uca çözümlerle yanınızdayız.
Fiyat Teklifi AlKlasik paket filtreleyiciler ağ ve taşıma katmanında çalışır. Yalnızca adres ve port bilgisine bakar; içeriği görmez. Durum bilgisi tutan güvenlik duvarları da aynı katmanlarda çalışır ama bağlantı durumunu izler. Bu ürünler uygulama katmanındaki saldırıları göremez. Bu nedenle ek kontroller gerekir. Kapsama analizi bunu gösterir.
Uygulama katmanı ürünleri ise istek içeriğini inceler. Web uygulama güvenlik duvarı bu katmanda çalışır ve enjeksiyon girişimlerini görebilir. Buna karşılık ağ katmanındaki hacimli saldırılara karşı etkisizdir. İki ürün farklı tehditleri karşılar. Birlikte kullanılmaları gerekir. Tek ürün eksik kalır.
Yeni nesil cihazlar birden çok katmanda çalışır. Ağ, taşıma ve uygulama katmanlarını birlikte denetlerler. Bu birleşim yönetimi kolaylaştırır ama performans etkisi taşır. Boyutlandırma bu etkiyi dikkate almalıdır. Tüm modüllerin aynı anda açılması kapasiteyi düşürür. Planlama gereklidir.
Bir olayın hangi katmanda gerçekleştiğinin belirlenmesi, hangi kayıtlara bakılacağını gösterir. Ağ katmanı olayları için yönlendirici ve güvenlik duvarı kayıtları, uygulama katmanı olayları için ise uygulama ve sunucu kayıtları incelenir. Yanlış kaynağa bakmak zaman kaybettirir. Bu ayrım deneyimle kazanılır. Model çerçeve sunar. İnceleme hızlanır.
Bazı olaylar birden çok katmanı kapsar. Bir uygulama zafiyetinin sömürülmesi, ağ katmanında bir bağlantı ve uygulama katmanında bir istek olarak görünür. İki kaynağın birlikte incelenmesi tam resmi verir. SIEM bu birleştirmeyi sağlar. Korelasyon kuralları bu ilişkiyi kurar. Değer bu katmanda üretilir.
Model teorik bir çerçevedir ve gerçek protokoller katmanlara tam olarak oturmaz. Bazı protokoller birden çok katmanın işlevini birlikte yerine getirir. Bu nedenle katman ataması bazen tartışmalıdır. Model, kesin bir sınıflandırma aracı değil bir düşünme çerçevesidir. Bu ayrım akılda tutulmalıdır. Aşırı katı yorum yanıltır.
Ayrıca modern mimarilerde bazı işlevler katmanlar arasında dağılmıştır. Şifreleme hem taşıma hem uygulama katmanında yapılabilir. Kimlik doğrulama da farklı katmanlarda gerçekleşir. Bu dağılım, modelin sınırlarını gösterir. Yine de tartışma dili olarak değerini korur. Ortak dil sağlar.
Oturum katmanı, iki taraf arasındaki iletişim oturumunun kurulmasını ve yönetilmesini kapsar. Güvenlik açısından oturum ele geçirme ve oturum sabitleme saldırıları bu katmanla ilişkilidir. Web uygulamalarında oturum yönetimi bu katmanın en görünür uygulamasıdır. Oturum çalma bu bağlamda değerlendirilir. Kontroller uygulama tarafında uygulanır. Çerez ayarları belirleyicidir.
Sunum katmanı, verinin biçimlendirilmesi ve şifrelenmesiyle ilgilenir. Şifreleme protokollerinin bu katmanda konumlandığı kabul edilir. Zayıf şifreleme yapılandırmaları ve eski protokol sürümleri bu katmanın riskleridir. Yapılandırmanın güncel tutulması gerekir. Tarama araçları bu denetimi yapar. Sonuçlar raporlanır.
Uygulama katmanı ise kullanıcıya dönük protokolleri kapsar ve en geniş saldırı yüzeyini barındırır. Enjeksiyon, yetkilendirme ve iş mantığı zafiyetleri bu katmandadır. Kontroller de en çok bu katmanda yoğunlaşır. Güvenli geliştirme uygulamaları bu katmanı hedefler. Yatırımın büyük bölümü buraya yapılır. Getirisi de en yüksektir.
Kurumun sahip olduğu kontrollerin katmanlara dağıtılması, kapsama boşluklarını görünür kılar. Çoğu ortamda ağ ve taşıma katmanı iyi korunurken uygulama katmanı zayıf kalır. Bu dengesizlik, saldırganların uygulama katmanına yönelmesini açıklar. Analiz, yatırım kararlarına doğrudan girdi olur. Tablo basit tutulmalıdır. Yönetim sunumunda kullanılır.
Analiz sırasında her kontrolün gerçekten hangi katmanda çalıştığı doğrulanmalıdır. Ürün pazarlama metinleri bazen yanıltıcı olabilir. Kontrollü testler bu doğrulamayı sağlar. Sonuçlar tabloya işlenir. Boşluklar önceliklendirilir. Plan buna göre yapılır.
Tablonun dönemsel güncellenmesi de gereklidir. Yeni ürünler eklendikçe ve mimari değiştikçe kapsama değişir. Güncelleme, değişiklik yönetimiyle bağlantılı yürütülür. Eski tablo yanıltıcı olur. Süreç kurulmalıdır. Sorumlu atanır.
Modelin en kalıcı katkısı, teknik ekipler arasında ortak bir dil sağlamasıdır. Bir sorunun hangi katmanda olduğunun söylenmesi, tartışmayı hızla daraltır. Ağ ekibi, sistem ekibi ve uygulama ekibi bu dille daha verimli iletişim kurar. Sorun giderme süresi kısalır. Bu fayda günlük operasyonda hissedilir. Model bu nedenle öğretilmeye devam eder.
Güvenlik ekipleri için de aynı değer geçerlidir. Bir bulgunun hangi katmanda olduğunun belirtilmesi, düzeltmeyi kimin yapacağını da gösterir. Ağ katmanı bulguları ağ ekibine, uygulama katmanı bulguları geliştirme ekibine yönlendirilir. Bu yönlendirme raporlama kalitesini artırır. Sahiplik netleşir. Takip kolaylaşır.
Yeni ekip üyelerinin yetiştirilmesinde de model kullanılır. Karmaşık bir ortamı anlamanın en hızlı yolu, bileşenleri katmanlara yerleştirmektir. Bu yerleştirme, zihinsel bir harita oluşturur. Harita, sonraki öğrenmeyi hızlandırır. Eğitim programlarında yer alır. Temel bir konudur.
Bulut ve konteyner mimarilerinde katmanlar daha bulanık hâle gelmiştir. Sanal ağlar, hizmet ağları ve uygulama ağ geçitleri birden çok katmanın işlevini birlikte yerine getirir. Bu bulanıklık, modelin uygulanabilirliğini azaltmaz ama yorum gerektirir. Kontrollerin hangi katmanda çalıştığı yine sorulmalıdır. Yanıt, kapsama analizine girdi olur. Analiz sürdürülür.
Hizmet ağı katmanı bu bulanıklığın iyi bir örneğidir. Bu katman hem taşıma hem uygulama düzeyinde işlev görür. Şifreleme, kimlik doğrulama ve yönlendirme birlikte yapılır. Servis ağı güvenliği bu katmanı ele alır. Değerlendirme bütünsel yapılır. Katman ayrımı esnek yorumlanır.
Privia Security olarak ağ ve uygulama katmanlarındaki kontrol kapsamını altyapı ve mimari gözden geçirme kapsamında değerlendiriyoruz.
Bunlar İlginizi Çekebilir

Siber Güvenlik Terimleri
20 Nisan 2025
Kuantum Bilgisayarların Kriptografiye Etkisi Nedir?
Devamını Oku


