

Yapay Zeka Modellerine Yönelik Prompt Injection Saldırıları Makalemiz Yayınlandı!

Yapay Zeka Modellerine Yönelik Prompt Injection Saldırıları Makalemiz Yayınlandı!
Riskleri Görün, Zafiyetleri Kapatın, Güvenliği Yönetin!
Sızma testi ile kurumunuzun altyapısında bulunan zafiyetleri hızla tespit edip kapatın, operasyonel güvenliğiniz kesintisiz şekilde devam etsin.
Pentest hizmeti olarak da bilinen sızma testi, bilişim sistemlerindeki sorun, hata ve zafiyetleri ortaya çıkararak herhangi bir güvenlik zafiyetini önlemek ve sistemleri daha güvenli hale getirmek amacı ile alanında uzman kişiler tarafından gerçekleştirilen özel bir siber güvenlik danışmanlık hizmetidir.
Kurumların siber saldırılara karşı güvenlik seviyelerini değerlendirmeyi ve tespit edilen riskleri yönetmeyi amaçlayan sızma testleri, zafiyetleri tespit etmenin ötesinde tespit edilen zafiyetleri kullanarak ilgili sistemde yetkili erişimlerin nasıl elde edilebileceğini ve nelerle sonuçlanabileceğini gösterir. Ayrıca sistemin güçlü yönlerini de göstererek tam bir risk değerlendirmesi yapılmasını sağlar.
Her bir varlık türüne göre önceden belirlenen senaryolar dahilinde uygulanan sızma testi, gerek ulusal gerekse de uluslararası metodolojik yaklaşımlar temel alınarak gerçekleştirilir. Gerçekleştirilen test sonrasında uzman ekibimiz tarafından hazırlanan raporla daha hedeflenmiş ve etkili bir güvenlik değerlendirmesi sağlanır.
Sızma testi hizmetimiz, birbirini tamamlayan sekiz bileşen üzerine kuruludur. Bir bileşen seçerek kapsamını inceleyin.
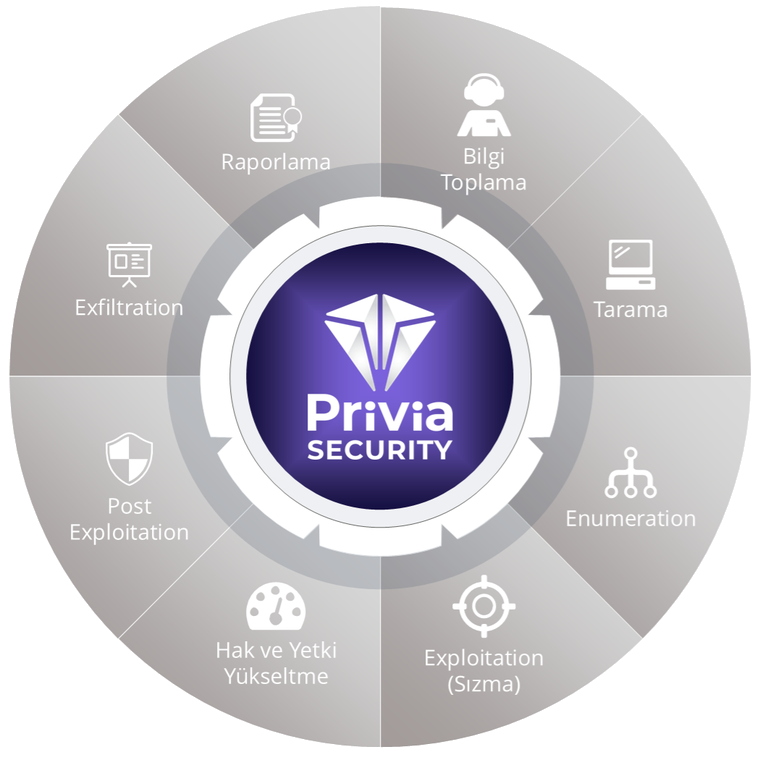
Sızma testlerimiz, gerçek bir saldırganın izlediği teknik evreleri kontrollü biçimde yeniden canlandırır. Döngüdeki her evreye tıklayarak ne yaptığımızı inceleyin.

Sızma testi ihtiyacınız hakkında konuşmaktan memnuniyet duyarız. Privia Security'nin uzman ekibiyle tanışın ve kurumunuzun siber güvenlik olgunluğunu artırmak için gereken ilk testleri gerçekleştirelim.
Bilgilerinizi bırakın, 24 saat içinde dönüş yapalım.
Privia Security, uzman kadrosunu dışarıdan işe alım yöntemiyle değil, kendi bünyesindeki Siber Savaş Akademisi ile oluşturur. Sahada görev alan her mühendis aynı müfredattan, aynı metodolojiden ve aynı raporlama disiplininden geçtiği için hizmet kalitesi projeden projeye değişmez.
Farklı ölçek ve sektörlerden kurumlarla yürütülen projeler, her yapının kendine özgü risklerini tanımamızı sağladı. Test kapsamı ve yöntemi, kurumunuzun altyapısına ve önceliklerine göre kurgulanır.
Yeni zafiyetler, saldırı teknikleri ve savunma önerileri düzenli olarak yayımlanır. Ekipleriniz tehdit gündemini takip etmek için ayrı bir kaynak aramak zorunda kalmaz.
Finans, regülasyonların en sıkı ve veri hassasiyetinin en yüksek olduğu sektörlerin başında gelir. Bankacılık altyapılarında yürüttüğümüz testler, kapsam, gizlilik ve raporlama gereklilikleri sektörün beklentilerine göre kurgulanır.
2018'den bu yana Türkiye'nin önde gelen kurumlarının siber güvenlik operasyonlarına eşlik ediyoruz. Her kurumun kendi risk yapısına göre kurgulanan hizmetlerimiz, alanında uzman ekibimiz tarafından yürütülür.
Kurumların bizimle uzun soluklu çalışmasının arkasında kesintisiz destek ve sonuç odaklı yaklaşımımız var.
Neden sızma testi
Siber güvenlikte uzman çözümler sunarak, işletmenizin dijital dünyada güvenliğini ve sürekliliğini sağlamayı hedefliyoruz. Teknolojik tehditlere karşı güçlü savunma stratejileri geliştiriyoruz.
Sızma testleri, sistemlerdeki zafiyetleri saldırılara maruz kalmadan önce tespit eder. Erken tespit, güvenlik açıklarının kapatılması için hızlı aksiyon almayı mümkün kılar.
Sızma Testi hizmetimiz, PCI DSS, GDPR, ISO 27001, BDDK, TSE, EPDK, SPK ve SGT gibi ulusal/uluslararası güvenlik standartlarına uygunluk sağlar. Yasal yükümlülüklerinizi yerine getirirken, güvenliğinizi de artırmayı amaçlar.
Sızma testleri, sistemlerinizdeki potansiyel güvenlik açıklarını tespit ederek olası ihlalleri önler. Proaktif yaklaşım, veri kaybı ve itibar zedelenmesi gibi ciddi sorunların yaşanmasını engelleyecek en önemli adımlardan biridir.
Sızma testleri, sisteminizin güvenliğini sürekli olarak iyileştirme fırsatları sunar. Elde edilen veriler ve bulgular, güvenlik stratejilerinizi güncelleyerek değişen tehdit ortamına karşı daha etkili hale gelmenizi sağlar.
Test sonuçları, zafiyetlerin nasıl giderileceğine dair detaylı öneriler ve yönlendirmeler içerir. İlgili ekiplerin güvenlik açığı kapatma süreçlerini hızlandırarak uygulamanın ve altyapı güvenliğinin artırılmasına yardımcı olur.
Gerçek saldırı senaryoları ile sistemlerinizin dayanıklılığını test ederek, siber tehditlere karşı hazırlıklı olmanızı sağlar. Sızma Testi hizmeti gelecekteki saldırılara karşı daha güçlü bir savunma oluşturur.

Hizmetimiz ile ilgili detaylı bilgi edinmek için dokümanı indirebilirsiniz.
SCADA ve endüstriyel kontrol sistemlerinizin siber tehditlere karşı risklerini ölçer, güvenlik açıklarını analiz ederek kritik altyapınızı korur.
İncele →Zayıf noktaları tespit ederek güvenliği artırmak için gerçekçi saldırı simülasyonları uygular.
İncele →Dil modelleri, chatbot'lar ve AI tabanlı sistemleri saldırgan bakış açısıyla test eder; prompt injection, veri sızıntısı ve adversarial saldırı risklerini analiz eder.
İncele →Tüm ofansif hizmet ihtiyaçlarınızı tek bir çerçeve sözleşme çatısı altında toplayın, kullandığınız kadar ödeyin.
İncele →Sızma testi, bir organizasyonun ağ, uygulama veya sistem güvenliğini değerlendirmek amacıyla gerçekleştirilen kontrollü siber saldırılardır. Testler ile, sistemdeki güvenlik zayıflıklarını belirlemek için saldırganların yöntemlerini simüle eder.
Sızma testleri, organizasyonların veri güvenliğini sağlamak için kritik bir araçtır. Potansiyel zafiyetleri tespit ederek, bu zayıflıkları kapatmanıza ve olası siber saldırılara karşı proaktif bir savunma oluşturmanıza yardımcı olur. Ayrıca, yasal düzenlemelere uyum sağlamak ve müşteri güvenini artırmak da bu testlerin önemli faydalarındandır.
Otomatik zafiyet taramaları, bilinen güvenlik açıklarını tespit eden araçlardır, ancak sızma testleri daha derinlemesine bir analiz sunar. Sızma testleri, gerçek saldırı senaryolarını simüle ederek daha kapsamlı bir güvenlik değerlendirmesi yapar.
Sızma testi süreci, uluslararası standartlara uygun olarak planlama, bilgi toplama, zafiyet analizi, exloitation, raporlama ve kapanış aşamalarından oluşur. İlk olarak, testin kapsamı ve hedefleri belirlenir, ardından pasif ve aktif bilgi toplama teknikleri kullanılarak sistem hakkında veri toplanır. Bu aşamada, güvenlik zafiyetleri tespit edilir ve otomatik araçlar ile manuel analizler yapılır. Sonraki aşamada, zafiyetler kullanılarak sistemlere sızma girişimleri gerçekleştirilir, bu da zayıf noktaların ne kadar etkili olduğunu gösterir. Test sonuçları, tespit edilen zafiyetlerin önceliklendirilmesi ve kapatılması için önerilerle birlikte detaylı bir raporla sunulur.
Sızma testlerinin, genellikle altı ayda bir defa yapılması önerilmektedir. Ancak önemli sistem değişiklikleri veya yeni uygulama dağıtımı gibi durumlarda daha sık yapılması tavsiye edilir. Düzenli testler, yeni zafiyetlerin ortaya çıkmasını önlemek için gereklidir.
İyi planlanmış bir sızma testi, sistemler üzerinde minimum etki bırakarak gerçekleştirilir. Ancak, her testin potansiyel bir etkisi olabileceğinden, önceden doğru iletişim kurulması ve dikkatli bir planlama yapılması önemlidir.
Test tamamlandığında, tespit edilen zafiyetler ve önerilerle birlikte kapsamlı bir rapor sunulur. Bu rapor, teknik detayların yanı sıra yönetsel özetler içerir; böylece güvenlik iyileştirmeleri için gereken adımlar net bir şekilde ortaya konur.
Birçok sektörde yasal düzenlemeler, sızma testlerinin belirli aralıklarla yapılmasını zorunlu kılar. Özellikle enerji, finans, havacılık ve sağlık sektörleri gibi hassas veri barındıran alanlarda, bu testler yasal uyumluluğun sağlanması açısından kritik önem taşır.
Test sonuçlarına göre, tespit edilen zafiyetlerin önceliklendirilmesi ve giderilmesi gerekmektedir. Bu süreç, organizasyonun güvenlik duruşunu güçlendirmek ve potansiyel tehditleri en aza indirmek için sürekli bir iyileştirme sürecinin parçası olmalıdır.
Privia Security, güvenlik açıklarını tespit etmek ve önlemek için kapsamlı bir analiz süreci izlediği sızma testlerinde, aşağıda belirlenen 13 evreden oluşan süreci izler.


