Yapay Zeka Modellerine Yönelik Prompt Injection Saldırıları Makalemiz Yayınlandı!

Yapay Zeka Modellerine Yönelik Prompt Injection Saldırıları Makalemiz Yayınlandı!
Siber Guvenlik Terimleri Sozlugu
Servis ağı güvenliği, mikroservisler arasındaki trafiği şifreleme, kimlik doğrulama ve politika ile koruyan bir altyapı katmanıdır.
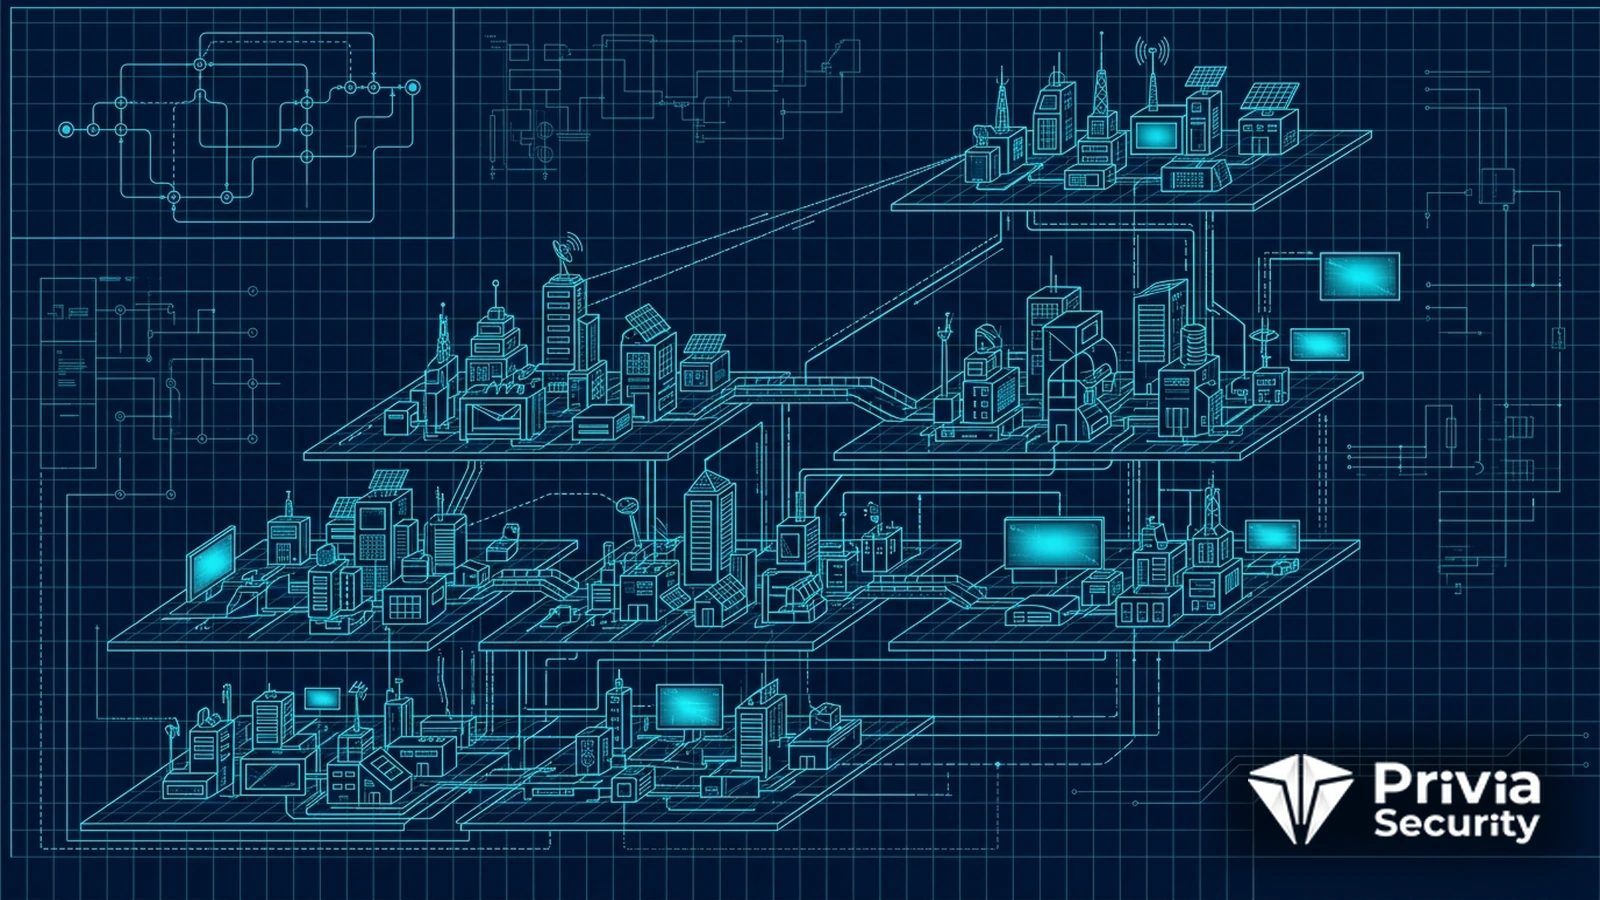
Servis ağı güvenliği, mikroservisler arasındaki trafiği şifreleme, kimlik doğrulama ve politika ile koruyan bir altyapı katmanıdır. Servis ağı, çok sayıda küçük servisin birbiriyle güvenli biçimde konuşmasını yönetir. Bu katman, servisler arası iletişimin güvenliğini uygulama kodundan ayırır. Böylece güvenlik, tutarlı ve merkezi biçimde sağlanır. Servis ağı güvenliği, dağıtık mimarilerin güvenliğinin temelidir.
Alanın önemi, mikroservis mimarilerinin yaygınlaşmasından gelir. Modern uygulamalar, çok sayıda birbirine bağlı servisten oluşur. Bu servisler arasındaki trafik, hem çok hem de kritik hale gelir. Bu trafiğin güvenliği, tek tek servislerde yönetilmesi zor bir sorundur. Servis ağı, bu sorunu merkezi bir katmanda çözer.
Servis ağı güvenliği, mikroservisler arasındaki iletişim trafiğini şifreleme, karşılıklı kimlik doğrulama ve erişim politikalarıyla koruyan bir altyapı güvenlik katmanıdır.
Servis ağı, güvenliği uygulama kodundan ayırır. Her servise güvenlik mantığı gömmek yerine, servis ağı bunu altyapı düzeyinde sağlar. Bu ayrım, güvenliğin tutarlı biçimde uygulanmasını sağlar. Ayrıca geliştiriciler, güvenlik ayrıntılarıyla uğraşmadan iş mantığına odaklanır. Bu yaklaşım, hem güvenliği hem verimliliği artırır.
Servis ağı, yardımcı vekiller aracılığıyla çalışır. Her servisin yanına yerleştirilen bir vekil, o servisin tüm trafiğini yönetir. Bu vekiller, şifreleme ve kimlik doğrulamayı uygular. Böylece güvenlik, servisin kendisinden bağımsız biçimde sağlanır. Vekil tabanlı mimari, servis ağının çalışma biçimidir.
Servis ağının sağladığı ilk güvenlik, karşılıklı kimlik doğrulamadır. Servisler, birbirleriyle konuşurken karşılıklı olarak kimliklerini doğrular. Servis ağında mTLS, bu doğrulamayı sağlar. Bu sayede yalnızca güvenilen servisler birbiriyle konuşabilir. Karşılıklı doğrulama, servis ağı güvenliğinin temelidir.
İkinci güvenlik, trafiğin şifrelenmesidir. Servisler arasındaki tüm trafik, şifreli kanallar üzerinden akar. Bu şifreleme, ağ üzerinde trafiğin dinlenmesini önler. Karşılıklı TLS, hem kimlik doğrulama hem şifreleme sağlar. Şifreli iletişim, servis ağı güvenliğinin ikinci temelidir.
Sızma testinden olay müdahalesine, uçtan uca çözümlerle yanınızdayız.
Fiyat Teklifi AlServis ağı, hangi servisin hangi servise erişebileceğini denetler. Bu erişim politikaları, servisler arası iletişimi sınırlar. Böylece bir servis, yalnızca ihtiyaç duyduğu servislerle konuşabilir. En az yetki ilkesi, bu politikalara yön verir. Erişim denetimi, servis ağı güvenliğini güçlendirir.
Bu politikalar, merkezi biçimde tanımlanır ve uygulanır. Tüm servisler için geçerli kurallar, tek bir yerden yönetilir. Bu merkeziyet, tutarlılığı ve yönetilebilirliği artırır. Ayrıca politikalar, değiştiğinde tüm ağa hızla uygulanır. Merkezi politika yönetimi, servis ağının bir avantajıdır.
Erişim politikaları, sıfır güven ilkesiyle uyumludur. Hiçbir servise varsayılan olarak güvenilmez ve her erişim doğrulanır. Sıfır güven mimarisi, servis ağıyla doğal biçimde birleşir. Bu birleşim, dağıtık mimarilerde güçlü bir güvenlik sağlar. Sıfır güven, servis ağı güvenliğini bütünler.
Servis ağı, servisler arası trafiğe görünürlük sağlar. Tüm trafik vekiller üzerinden aktığı için, ayrıntılı biçimde izlenebilir. Bu görünürlük, anormalliklerin ve saldırıların tespitini sağlar. Ayrıca performans ve hata analizini de destekler. Trafik görünürlüğü, servis ağının önemli bir yararıdır.
Bu izleme, güvenlik açısından değerlidir. Beklenmedik trafik desenleri, bir saldırının işareti olabilir. Servis ağı, bu desenlerin fark edilmesini sağlar. Log yönetimi altyapısı, bu izleme verilerini toplar. Kapsamlı izleme, servis ağı güvenliğini tamamlar.
Servis ağı, her servise güçlü bir kimlik atar. Bu kimlik, servisin ağ içinde tanınmasını ve doğrulanmasını sağlar. Ağ adresi ya da konum yerine kimliğe dayanan bu yaklaşım, çok daha güvenilirdir. Bir servis taşınsa ya da yeniden başlatılsa bile kimliği korunur. Kimlik tabanlı güvenlik, servis ağının temel bir ilkesidir.
Bu kimlikler, servisler arası güven ilişkisinin temelini oluşturur. Bir servis, karşısındaki servisin kimliğini doğrulayarak güven kurar. Bu doğrulama, sahte servislerin ağa sızmasını önler. Ayrıca kimlikler, erişim politikalarının uygulanmasında da kullanılır. Kimlik doğrulama, servis ağı güvenliğinin merkezindedir.
Kimliklerin güvenli yönetimi, servis ağının bir gereğidir. Servis kimlikleri, düzenli olarak yenilenmeli ve güvenli biçimde saklanmalıdır. Kimliklerin çalınması, sahte servislerin güvenilir görünmesine yol açabilir. Bu nedenle kimlik yaşam döngüsü, dikkatle yönetilmelidir. Güvenli kimlik yönetimi, servis ağı güvenliğini destekler.
Servis ağı, servisler arası trafiği ayrıntılı biçimde denetler. Hangi servisin hangi servise ve nasıl erişebileceği, ince ayarlı kurallarla belirlenir. Bu denetim, saldırı yüzeyini daraltır. Ele geçirilen bir servis, yalnızca izin verilen bağlantıları kullanabilir. Trafik denetimi, servis ağının güvenlik değerini artırır.
Bu denetim, yanal hareketi de zorlaştırır. Bir saldırgan, bir servisi ele geçirse bile diğer servislere serbestçe geçemez. Servis ağı politikaları, bu hareketi sınırlar. Sıfır güven ilkesi, bu sınırlamayı güçlendirir. Yanal hareketin zorlaştırılması, servis ağı güvenliğinin önemli bir yararıdır.
Trafik denetimi, arıza yönetimini de destekler. Servis ağı, hatalı ya da aşırı yük altındaki servislere trafiği yönetebilir. Bu yönetim, hem kararlılığı hem de hizmet reddi saldırılarına dayanıklılığı artırır. Böylece güvenlik ve süreklilik birlikte sağlanır. Trafik yönetimi, servis ağının çok yönlü bir yeteneğidir.
Privia Security olarak mikroservis mimarilerinin ve servis ağı güvenliğinin değerlendirilmesini altyapı ve mimari gözden geçirme kapsamında ele alıyoruz.
Bunlar İlginizi Çekebilir