Yapay Zeka Modellerine Yönelik Prompt Injection Saldırıları Makalemiz Yayınlandı!

Yapay Zeka Modellerine Yönelik Prompt Injection Saldırıları Makalemiz Yayınlandı!
Siber Guvenlik Terimleri Sozlugu
Envanter ve scalping botları, sınırlı stoklu ürünleri insandan hızlı satın alarak stoğu tüketen ve ürünleri karaborsada satmak için kullanılan kötü niyetli otomasyon araçlarıdır.
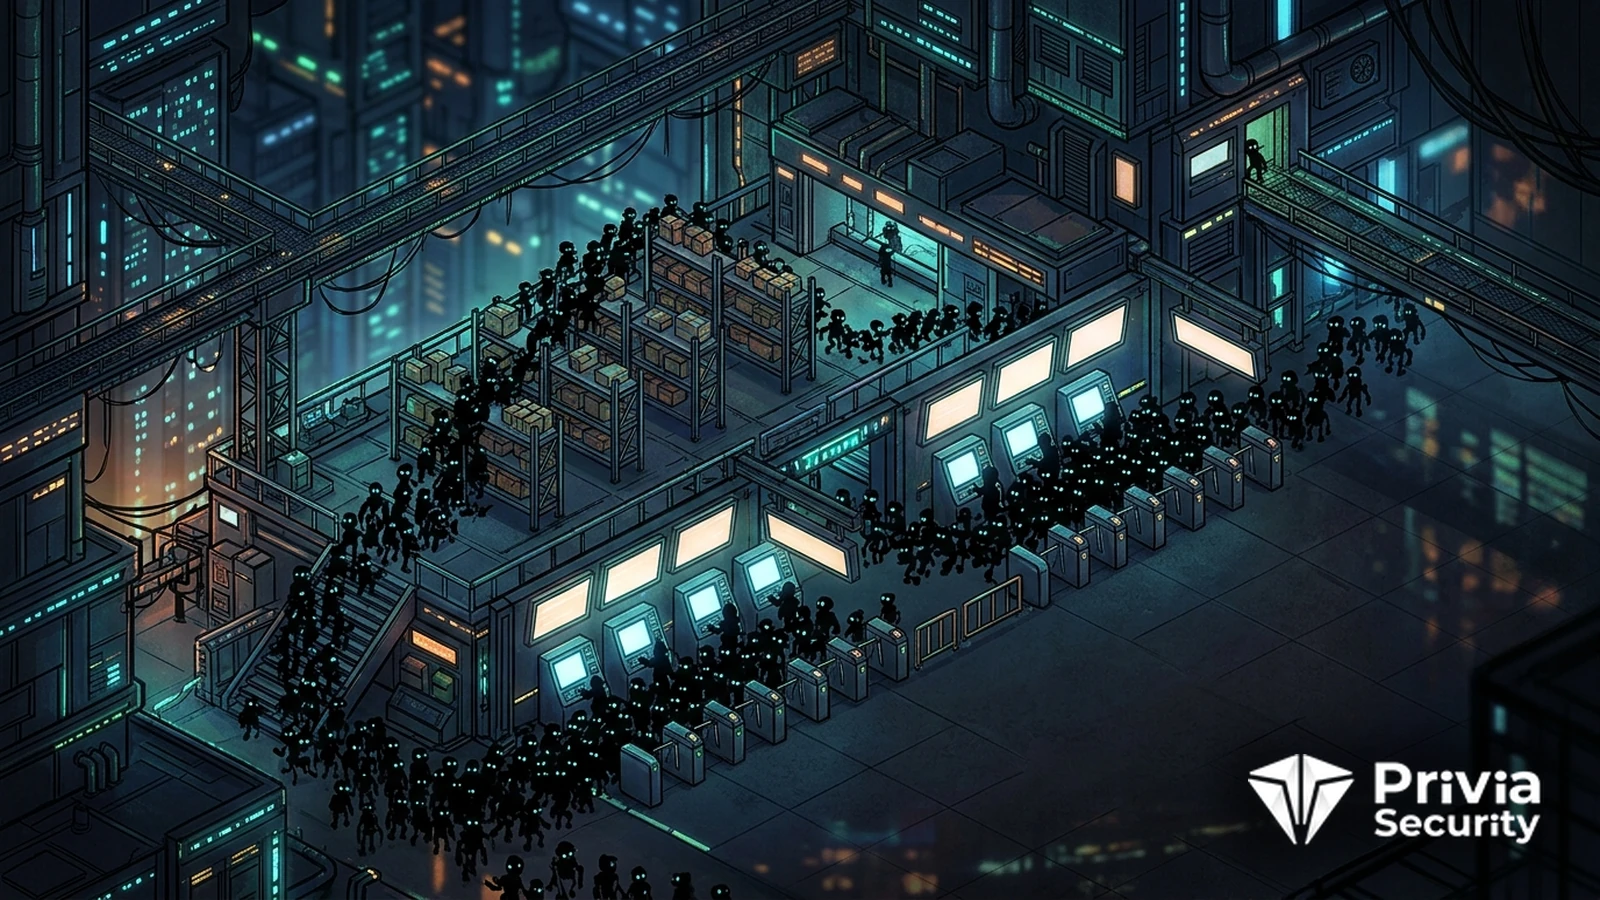
Envanter ve scalping botları, sınırlı stoklu ya da yüksek talepli ürünleri satışa çıkar çıkmaz otomatik olarak satın alarak gerçek müşterilerin önüne geçen kötü niyetli yazılımlardır. Sınırlı sayıda üretilen bir oyun konsolu, konser bileti ya da özel koleksiyon ürünü piyasaya sürüldüğünde, bu botlar saniyeler içinde stoğun büyük bölümünü kapatır; ardından aynı ürünler karaborsada kat kat fahiş fiyata satılır.
Envanter ve scalping botları, bir ürünü insan hızından çok daha önce kapatıp yapay bir kıtlık ve karaborsa yaratan otomasyon araçlarıdır.
Bu botların gücü hızdan gelir. Bir insanın ürünü sepete ekleyip ödeme yapması dakikalar sürerken, bot bu adımların tamamını doğrudan sitenin arayüz katmanını ya da ödeme çağrılarını taklit ederek milisaniyelerde tamamlar. Genellikle çok sayıda sahte hesap ve dağıtık ağ kullanarak tek bir kaynaktan geldiği anlaşılmasın diye kendini gizler; bu yönüyle geniş çaplı saldırılarda kullanılan kaba güç bot ağı altyapısına benzer bir dağıtıklıktan yararlanır.
Tipik bir scalping botu üç aşamada ilerler. Önce hedef ürünün stok durumunu sürekli sorgulayarak satışa çıktığı anı yakalar. Ardından ürünü sepete ekleme ve ödeme adımlarını, tarayıcıyı taklit ederek ya da doğrudan arka uç çağrılarını kullanarak otomatik geçer. Son olarak, sisteme daha önce yüklenmiş çok sayıda hesap ve ödeme bilgisiyle işlemi tamamlar. Botların en verimli yolu çoğu zaman sitenin insan arayüzü değil, arka plandaki programatik uç noktalardır; bu da doğrudan API güvenliği sorunudur, çünkü bu uç noktalar sıklıkla insan davranışını doğrulayan denetimlerden yoksundur.
Botlara karşı savunma, gelen trafiğin insan mı yoksa otomasyon mu olduğunu ayırt etmeye dayanır. Bunu yapan bot yönetimi ve bot koruması çözümleri; istek hızını, fare ve dokunma davranışını, cihaz parmak izini ve tekrar eden erişim desenlerini değerlendirerek şüpheli trafiği yavaşlatır ya da engeller. Ürün lansmanlarında sanal bekleme salonları uygulanarak herkes aynı sıraya alınır ve hesap başına satın alma sınırı konur. Yalnızca insan arayüzünü korumak yetmez; botların tercih ettiği arka uç çağrıları da aynı denetimlerden geçirilmelidir.
Botlar bir satıcı için sadece stok sorunu değildir; gerçek müşterilerin hüsranla ayrılması, markaya duyulan güvenin aşınması ve karaborsanın büyümesi anlamına gelir. Ayrıca lansman anında botların yarattığı yoğun trafik, altyapıyı bir hizmet kesintisine sürükleyebilir. Sitenin arka uç ve ödeme uç noktalarındaki bot istismarına açık zayıflıkları görmek için düzenli zafiyet tarama hizmetimiz otomasyona açık noktaları tespit eder.
Sızma testinden olay müdahalesine, uçtan uca çözümlerle yanınızdayız.
Fiyat Teklifi AlBunlar İlginizi Çekebilir