

Yapay Zeka Modellerine Yönelik Prompt Injection Saldırıları Makalemiz Yayınlandı!

Yapay Zeka Modellerine Yönelik Prompt Injection Saldırıları Makalemiz Yayınlandı!
Siber Guvenlik Terimleri Sozlugu
Bot ağı, saldırganın uzaktan yönettiği ele geçirilmiş cihazlardan oluşan ağdır.
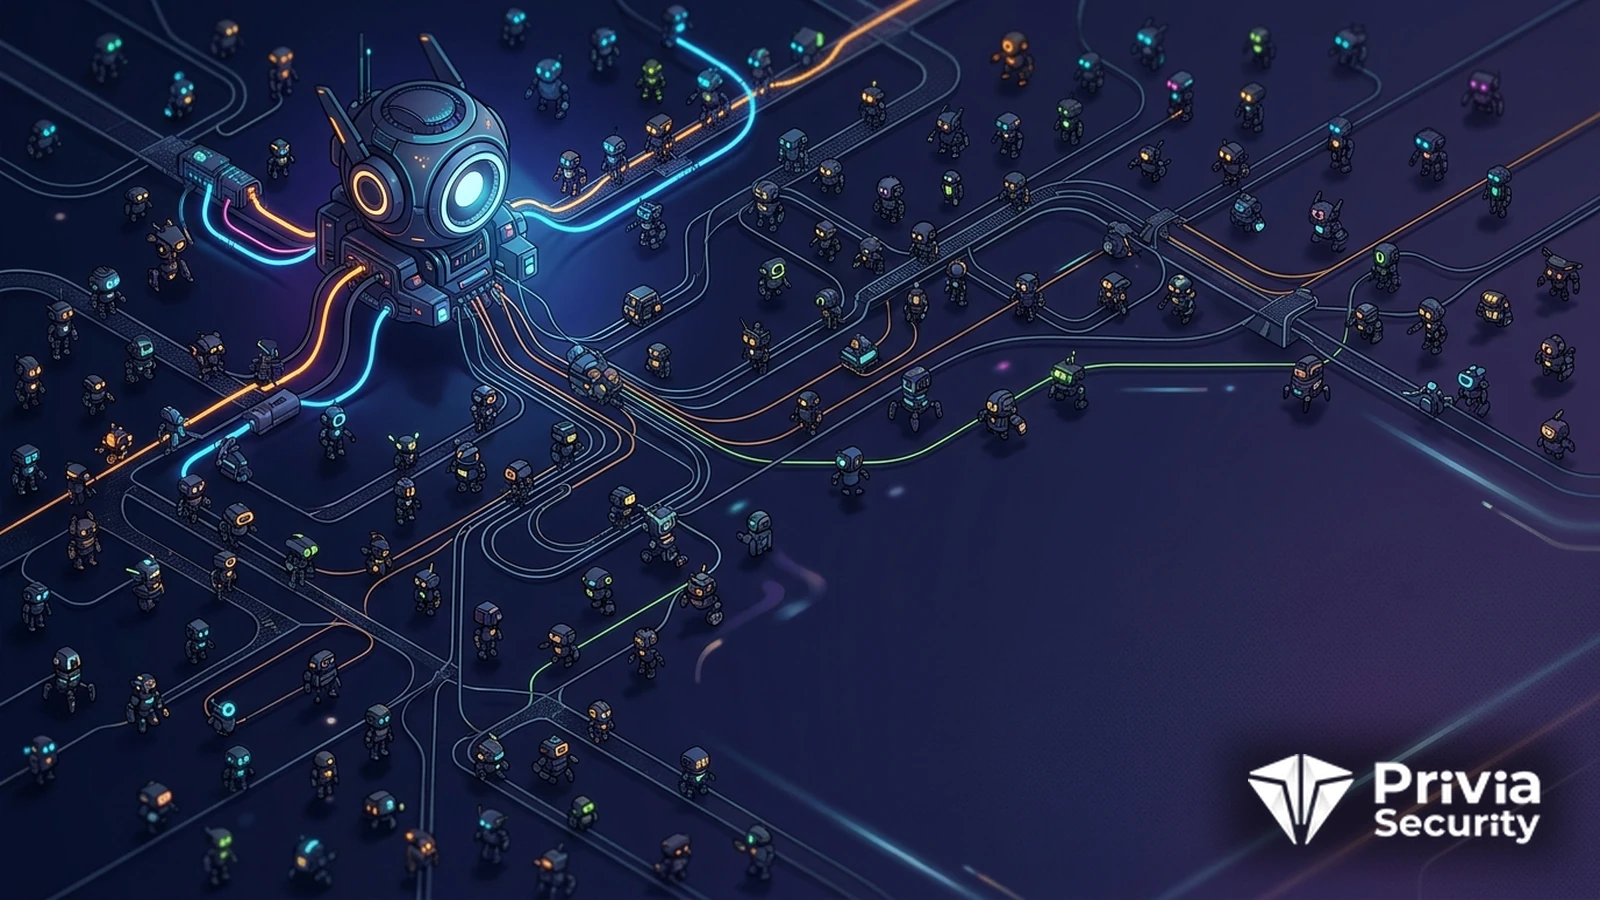
Bot ağı, bir saldırgan tarafından merkezî olarak yönetilen ve ele geçirilmiş çok sayıda cihazdan oluşan ağdır. Cihazlar bilgisayarlar, sunucular, yönlendiriciler ya da bağlantılı ev cihazları olabilir. Sahipleri genellikle durumdan habersizdir çünkü cihazlar normal çalışmaya devam eder. Saldırgan bu cihazlara komut göndererek eş zamanlı işlemler yaptırabilir. Toplam kapasite, tek tek cihazların çok üzerindedir.
Bu yapı, saldırganın hem ölçek hem anonimlik kazanmasını sağlar. Saldırı trafiği binlerce farklı adresten geldiği için kaynak engelleme etkisiz kalır. Ayrıca saldırganın kendi altyapısı doğrudan görünmez. Bu iki özellik, bot ağlarını çok yönlü bir saldırı aracı hâline getirir. Kullanım alanları da buna göre çeşitlenir.
Bot ağı, zararlı yazılımla ele geçirilmiş ve merkezî bir komuta altyapısı üzerinden yönetilen cihazlardan oluşan, saldırgan tarafından toplu olarak kullanılabilen ağdır.
Ağın yönetimi bir komuta kontrol altyapısı üzerinden yapılır. Cihazlar düzenli aralıklarla bu altyapıya bağlanır ve alacakları komutları sorar. Komuta kontrol sunucusu bu iletişimin merkezidir. Altyapının yapısı, ağın dayanıklılığını belirler. Merkezî yapılar kolay çökertilirken dağıtık yapılar daha dirençlidir.
Bot ağının büyümesi, cihazlara zararlı yazılım bulaştırılmasıyla olur. Bulaşma yolları arasında zafiyet sömürüsü, zayıf ya da varsayılan parolalar ve kullanıcı aldatmacası bulunur. Özellikle bağlantılı cihazlarda varsayılan parola kullanımı en yaygın nedendir. Bu cihazlar genellikle güncelleme almadığı için uzun süre savunmasız kalır. Sonuçta büyük ağlar hızla oluşur.
Bulaşma sonrası cihaz, komuta altyapısına kayıt olur ve bekleme moduna geçer. Saldırgan komut gönderene kadar cihaz normal çalışmaya devam eder. Bu sessiz dönem, tespiti zorlaştırır. Ayrıca cihaz sahibi hiçbir anormallik fark etmez. Tespit, ağ trafiği analizine dayanır.
Bazı zararlı yazılımlar kendi kendine yayılma yeteneğine sahiptir. Bulaştığı cihazdan aynı ağdaki diğer cihazlara geçerek ağı hızla büyütür. Solucan davranışı bu yayılmayı sağlar. Bu tür ağlar çok kısa sürede büyük boyutlara ulaşabilir. Yayılma hızı, müdahale süresini kısaltır.
Sızma testinden olay müdahalesine, uçtan uca çözümlerle yanınızdayız.
Fiyat Teklifi AlEn bilinen kullanım, dağıtık hizmet reddi saldırılarıdır. Binlerce cihazdan eş zamanlı gönderilen trafik, hedefi erişilemez hâle getirir. Dağıtık hizmet reddi saldırılarının kapasitesi doğrudan ağın büyüklüğüne bağlıdır. Bu nedenle büyük ağlar kiralanabilir bir hizmete dönüşmüştür. Kullanım maliyeti düşüktür.
İkinci kullanım, kimlik bilgisi denemeleridir. Çok sayıda farklı adresten yapılan giriş denemeleri, hız sınırlama ve engelleme kurallarını etkisiz kılar. Bu yöntem, kimlik bilgisi doldurma saldırılarında yaygın olarak kullanılır. Dağıtık yapı, tespiti belirgin biçimde zorlaştırır. Savunma, davranış analizine kayar.
Üçüncü kullanım, istenmeyen posta gönderimi ve dolandırıcılık altyapısıdır. Ele geçirilmiş cihazlar üzerinden gönderilen mesajlar, kaynak izlemeyi zorlaştırır. Ayrıca cihazlar aracı sunucu olarak da kullanılabilir. Bu kullanım, cihaz sahibinin adresinin engellenmesine yol açar. İtibar kaybı doğrudan cihaz sahibine yansır.
Kurum içindeki bir cihazın bot ağının parçası olduğunun tespiti, çıkış trafiğinin izlenmesiyle yapılır. Düzenli aralıklarla bilinmeyen adreslere yapılan küçük bağlantılar karakteristik bir örüntüdür. Bu örüntü, ad çözümleme ve proxy kayıtlarında görülebilir. DNS log analizi bu tespitte en pratik yöntemdir. Kayıt toplama ön koşuldur.
İkinci gösterge, olağandışı giden trafik hacmidir. Bir kullanıcı cihazının yüksek hacimde dışarı trafik üretmesi beklenmez. Bu tür anormallikler, ağ izleme araçlarıyla yakalanabilir. Eşik tanımlaması ortamın normal profiline göre yapılır. Profil çıkarılmadan eşik belirlenemez.
Üçüncü gösterge, bilinen zararlı altyapılara yapılan bağlantılardır. Tehdit istihbaratı beslemeleri bu adresleri sağlar. Ancak yalnızca bilinen adreslere dayanan tespit sınırlıdır. Davranış temelli analizle desteklenmelidir. İki yöntem birlikte kullanılır.
Korumanın temeli, cihaz envanteri ve yapılandırma hijyenidir. Varsayılan parolaların değiştirilmesi, gereksiz servislerin kapatılması ve güncellemelerin uygulanması temel adımlardır. Özellikle bağlantılı cihazlar bu kontrollerin dışında kalır. Envanterin bu cihazları da kapsaması gerekir. Kapsam dışı bırakılan cihazlar risk üretir.
Segmentasyon da önemli bir korumadır. Bağlantılı cihazların ayrı bir ağ segmentinde tutulması, ele geçirilmeleri hâlinde etkiyi sınırlar. Ayrıca bu segmentin internet erişiminin kısıtlanması önerilir. Çoğu cihazın doğrudan internete erişmesi gerekmez. Kısıtlama, komuta iletişimini de keser.
Çıkış filtrelemesi de uygulanmalıdır. Kurum ağından çıkan trafiğin denetlenmesi, hem bot iletişimini keser hem de kurumun saldırı kaynağı olmasını engeller. Bu kontrol, kurumun itibarını da korur. Uygulama maliyeti düşüktür. Etkisi ise geniştir.
Bot ağlarının yönetim yapısı, dayanıklılıklarını doğrudan belirler. Merkezî yapılarda tüm cihazlar tek bir sunucuya bağlanır; bu sunucu çökertildiğinde ağ işlevsiz kalır. Bu nedenle modern ağlar dağıtık yapılar kullanır. Eşler arası iletişim ya da çok katmanlı aracı sunucular bu dağıtıklığı sağlar. Müdahale bu yapılarda çok daha zordur.
Alan adı üretim algoritmaları da dayanıklılığı artırır. Cihazlar önceden tanımlı bir adres yerine algoritmayla üretilen adresleri sırayla dener. Saldırgan bunlardan yalnızca birkaçını kaydeder. Engelleme listeleri bu yöntemi yakalayamaz. Tespit, başarısız sorgu sayısındaki artışa dayanır.
Bazı ağlar yedek iletişim kanalları da barındırır. Ana kanal kesildiğinde alternatif bir protokol ya da platform devreye girer. Bu nedenle tek bir kanalın engellenmesi yeterli sayılmamalıdır. Müdahale, tüm kanalları kapsamalıdır. Kapsam belirleme, analizle yapılır.
Büyük bot ağları zaman zaman kolluk kuvvetleri ve sektör iş birliğiyle çökertilir. Bu operasyonlarda komuta altyapısına el konur ya da alan adları devralınır. Devralınan altyapı üzerinden bulaşmış cihazlar tespit edilerek sahipleri bilgilendirilebilir. Bu bilgilendirmelerin kuruma ulaşabilmesi için iletişim adresinin güncel olması gerekir. Ulaşılamayan kurumlar durumdan haberdar olamaz.
Çökertme operasyonları kalıcı çözüm sağlamaz. Bulaşmış cihazlar temizlenmedikçe yeni bir altyapıyla yeniden toplanabilirler. Bu nedenle kurumların kendi cihazlarını temizlemesi gerekir. Bildirim geldiğinde hızlı hareket edilmelidir. Süreç önceden tanımlanmalıdır.
Kurumların bu tür bildirimleri alabilecek bir kanal tanımlaması önerilir. Güvenlik iletişim adresinin kamuya açık kayıtlarda yer alması, bildirimlerin ulaşmasını sağlar. Bu adres düzenli izlenmelidir. Ayrıca gelen bildirimlerin değerlendirilmesi için bir süreç bulunmalıdır. Süreçsiz kanallar işlevsiz kalır.
Privia Security olarak ağ görünürlüğünü ve cihaz envanteri hijyeninialtyapı ve mimari gözden geçirme kapsamında değerlendiriyoruz.
Bunlar İlginizi Çekebilir
Siber Güvenlik Terimleri
26 Aralık 2023
Yerel ve Uzak Dosya Dahil Etme (LFI/RFI) Nedir?
Devamını Oku
Siber Güvenlik Terimleri
27 Mayıs 2024
Yaşayan Araçlarla Saldırı (Living off the Land) Nedir?
Devamını Oku


