

Yapay Zeka Modellerine Yönelik Prompt Injection Saldırıları Makalemiz Yayınlandı!

Yapay Zeka Modellerine Yönelik Prompt Injection Saldırıları Makalemiz Yayınlandı!
Firmware’den Çipe, Her Katmanda Güvenlik!
Donanım sızma testi, donanımların tüm bileşenlerinde (çip, arka kapı, firmware ve devre) yetkisiz erişim ve manipülasyona karşı açıkları ortaya çıkararak güvenlik risklerini minimize eder.
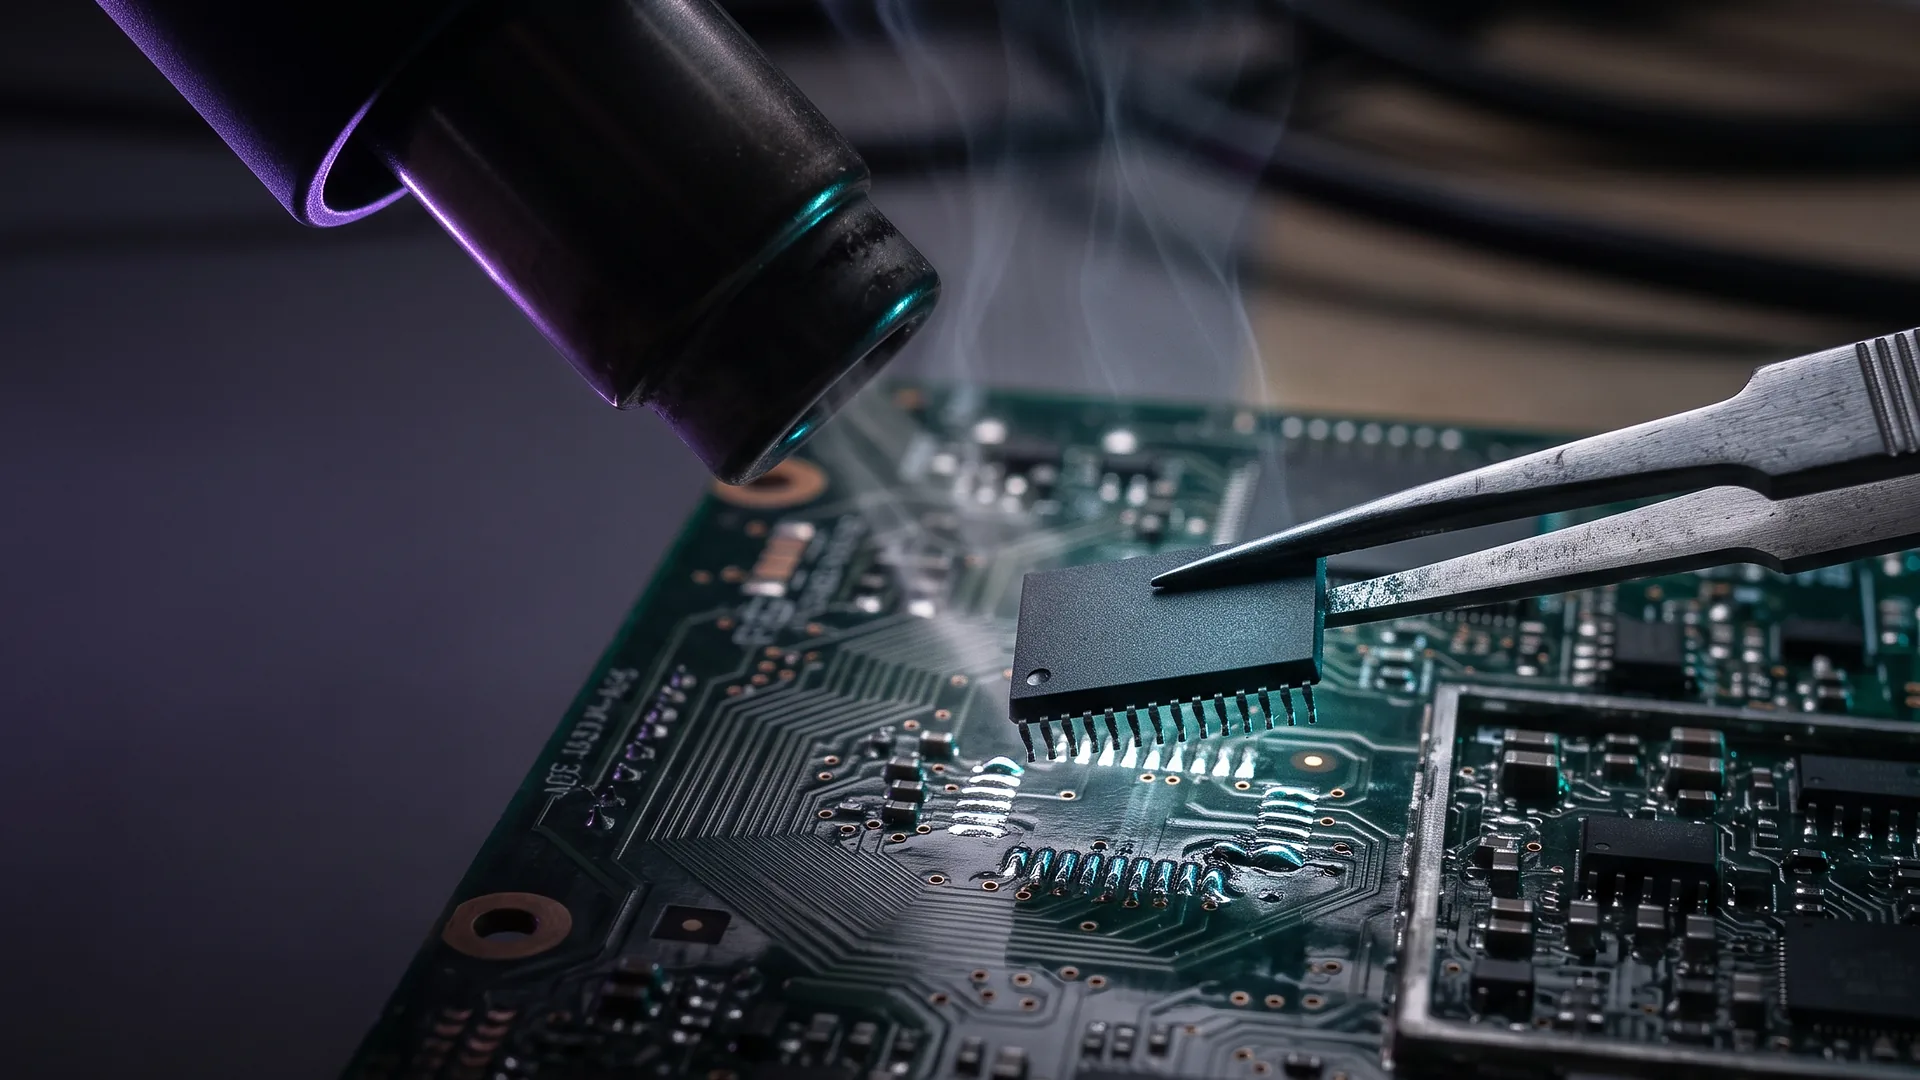
Donanım sızma testi, fiziksel donanımların güvenlik zafiyetlerini ortaya çıkarmak amacıyla gerçekleştirilen kapsamlı bir test sürecidir. Donanım Sızma Testi; EKS (SCADA), IT, IoT donanımlarından ağ ekipmanlarına, gömülü sistemlerden kritik altyapı donanımlarına kadar geniş bir yelpazeyi kapsar. Test sırasında donanımın portları, çipleri, veri yolları, gömülü işletim sistemi ve firmware katmanları incelenerek hem yetkisiz erişim hem de veri manipülasyonu gibi riskler tespit edilir.
Fiziksel tehditlerin artan önemi, yalnızca yazılım değil, donanım katmanında da güçlü bir güvenlik gerektirir. Donanım Sızma testiyle, donanımların PCB devreleri, bağlantı noktaları, olası arkakapılar ve donanım tabanlı kimlik doğrulama mekanizmaları saldırgan bakış açısıyla analiz edilir. Side-Channel saldırıları, Sahtecilik (Tampering/Forgery) ve tersine mühendislik (Reverse Engineering) teknikleriyle uluslararası standartlara uygun denetimler gerçekleştirilir. Özellikle firmware güvenliği üzerinde yoğunlaşarak güncellenebilirlik ve bütünlük gibi kritik unsurlar da gözden geçirilir.
Bu kapsamlı hizmet sayesinde, şirketler ve kuruluşlar (kolluk kuvvetleri, kritik altyapılara sahip kamu ve özel şirketler) donanımlarının dayanıklılığını artırarak olası tehditlere karşı hazırlıklı olur. Donanım sızma testi, zafiyetleri önceden tespit ederek, güvenlik açıklarının giderilmesini ve yasal düzenlemelere uyum sağlanmasını mümkün kılar. Böylece, güçlü savunma stratejileri geliştirilerek altyapı güvenliği ve sistem sürekliliği sağlanır.
Donanım sızma testi hizmetimiz, cihazın fiziksel gövdesinden firmware'ine ve tedarik zincirine uzanan on bileşen üzerine kuruludur. Bir bileşen seçerek kapsamını inceleyin.
Donanım gövdesi, bağlantı noktaları ve donanım bileşenleri üzerinde yetkisiz müdahalelere karşı testler gerçekleştirilir.
USB, JTAG, UART gibi bağlantı noktaları üzerinden izinsiz erişim testleri gerçekleştirilir.
Firmware yapısında arka kapılar, zararlı kodlar veya imzasız güncellemelerin varlığı tespit edilir.
Güç tüketimi, zamanlama ve elektromanyetik yayılım gibi yan sinyaller incelenerek donanımın riskleri test edilir.
Donanımlara yönelik sızma testi ihtiyacınız hakkında konuşmaktan memnuniyet duyarız. Privia Security'nin uzman ekibiyle tanışın ve kurumunuzun siber güvenlik olgunluğunu artırmak için gereken ilk testleri gerçekleştirelim.
Bilgilerinizi bırakın, 24 saat içinde dönüş yapalım.
Privia Security, uzman kadrosunu dışarıdan işe alım yöntemiyle değil, kendi bünyesindeki Siber Savaş Akademisi ile oluşturur. Sahada görev alan her mühendis aynı müfredattan, aynı metodolojiden ve aynı raporlama disiplininden geçtiği için hizmet kalitesi projeden projeye değişmez.
Farklı ölçek ve sektörlerden kurumlarla yürütülen projeler, her yapının kendine özgü risklerini tanımamızı sağladı. Test kapsamı ve yöntemi, kurumunuzun altyapısına ve önceliklerine göre kurgulanır.
Yeni zafiyetler, saldırı teknikleri ve savunma önerileri düzenli olarak yayımlanır. Ekipleriniz tehdit gündemini takip etmek için ayrı bir kaynak aramak zorunda kalmaz.
Finans, regülasyonların en sıkı ve veri hassasiyetinin en yüksek olduğu sektörlerin başında gelir. Bankacılık altyapılarında yürüttüğümüz testler, kapsam, gizlilik ve raporlama gereklilikleri sektörün beklentilerine göre kurgulanır.
2018'den bu yana Türkiye'nin önde gelen kurumlarının siber güvenlik operasyonlarına eşlik ediyoruz. Her kurumun kendi risk yapısına göre kurgulanan hizmetlerimiz, alanında uzman ekibimiz tarafından yürütülür.
Kurumların bizimle uzun soluklu çalışmasının arkasında kesintisiz destek ve sonuç odaklı yaklaşımımız var.
Siber güvenlikte uzman çözümler sunarak, işletmenizin dijital dünyada güvenliğini ve sürekliliğini sağlamayı hedefliyoruz. Teknolojik tehditlere karşı güçlü savunma stratejileri geliştiriyoruz.
Donanım sızma testi, donanımların çip, port ve devrelerinde fark edilmesi zor güvenlik açıklarını ortaya çıkarır. Olası saldırılar gerçekleşmeden önce önlem alınmasını sağlar.
USB, Ethernet ve JTAG gibi bağlantı noktalarının güvenliği test edilerek izinsiz erişim ihtimali ortaya çıkarılır. Hem iç hem de dış tehditlere karşı koruma sağlanır.
Donanımın firmware yazılımlarında gizli arka kapılar ve zararlı kodlar ortaya çıkarılır. Güvenli güncellemelerle yazılım bütünlüğü korunarak kritik işlevlerin manipüle edilmesi engellenir.
Side-Channel saldırılarıyla donanımın sinyalleri olan güç tüketimi, işlem süreleri ve elektromanyetik yayılımlar incelenir. Gizli bilgilerin sızdırılması ve şifreleme anahtarlarının ele geçirilmesi önlenir.
Donanımın içinde sahte veya değiştirilmiş parçalar kontrol edilerek orijinal işlevsellik korunur. Sahtecilik ve manipülasyon yoluyla oluşabilecek riskleri minimize eder.
Yanlış yapılandırılmış portlar ve açık arayüzlerin veri sızdırma potansiyeli test edilir. İzinsiz veri akışları engellenerek bilgi güvenliği sağlanır.

Hizmetimiz ile ilgili detaylı bilgi edinmek için dokümanı indirebilirsiniz.
SCADA ve endüstriyel kontrol sistemlerinizin siber tehditlere karşı risklerini ölçer, güvenlik açıklarını analiz ederek kritik altyapınızı korur.
İncele →Zayıf noktaları tespit ederek güvenliği artırmak için gerçekçi saldırı simülasyonları uygular.
İncele →Dil modelleri, chatbot'lar ve AI tabanlı sistemleri saldırgan bakış açısıyla test eder; prompt injection, veri sızıntısı ve adversarial saldırı risklerini analiz eder.
İncele →Tüm ofansif hizmet ihtiyaçlarınızı tek bir çerçeve sözleşme çatısı altında toplayın, kullandığınız kadar ödeyin.
İncele →Donanım sızma testi, donanımların fiziksel ve dijital bileşenlerinde güvenlik açıklarını tespit etmek için yapılan bir güvenlik denetimidir. Bağlantı noktaları, firmware ve Side-Channel saldırılarına karşı donanımların mevcut durumunun ortaya çıkarıldığı test yöntemidir.
Potansiyel saldırıları donanım seviyesinde tespit ederek veri sızıntılarını, arka kapı risklerini ve sistem aksaklıklarını önler. Donanım sızma testleri özellikle askeri sistemler, kritik altyapılar, silah sistemleri, savunma alt yapıları, elektrik üretim tesisleri, doğalgaz arama donanımları gibi bir çok farklı alanda gerçekleştirilerek, ulusal güvenliğin sağlanması noktasında önemli bir hizmettir.
Donanım sızma testlerinde kullanılan araçlar, hem yazılım hem de donanım katmanında geniş bir yelpazeye yayılır. Ağ analiz araçları olarak Wireshark ve tcpdump, veri trafiğini izleyerek donanımların hangi protokollerle çalıştığını, açık portların varlığını ve şüpheli ağ aktivitelerini tespit etmek için kullanılır. Aynı zamanda, THC Hydra gibi araçlar, donanımların kimlik doğrulama sistemlerini kırmak için kullanılabilir.
Fiziksel arayüz testlerinde JTAG ve UART analizörleri, donanım bileşenlerine doğrudan erişim sağlayarak donanımın iç yapısının debug edilmesine ve arka kapıların tespit edilmesine olanak tanır. Side-Channel saldırılarının analizinde ise osiloskoplar ve elektromanyetik alan ölçüm donanımları kullanılarak, güç tüketimi ve sinyal yayılımları incelenir. Firmware analizinde ise Binwalk ve Ghidra gibi araçlar kullanılarak, donanımın iç yazılımının tersine mühendislik yöntemiyle analiz edilmesi sağlanır.
Testin süresi, donanımın karmaşıklığına ve kapsamına bağlı olarak değişir. Genellikle birkaç gün ile birkaç hafta arasında süren bu süreç, keşif, test ve raporlama aşamalarını içerir.
IT, OT ve IoT donanımları, ağ donanımları, akıllı kartlar, endüstriyel kontrol sistemleri ve gömülü sistemler gibi kritik altyapıya sahip donanımlar, sızma testine tabi tutulmalıdır.
Raporlar, tespit edilen güvenlik açıklarının detaylarını, potansiyel etkilerini ve çözüm önerilerini içerir. Ayrıca, donanımın hangi bileşenlerinde güvenlik zafiyeti bulunduğu ve alınması gereken önlemleri açıklar.


