Yapay Zeka Modellerine Yönelik Prompt Injection Saldırıları Makalemiz Yayınlandı!

Yapay Zeka Modellerine Yönelik Prompt Injection Saldırıları Makalemiz Yayınlandı!
Siber Guvenlik Terimleri Sozlugu
Purdue referans modeli, endüstriyel kontrol sistemlerini katmanlara ayırarak ağ segmentasyonunu ve güvenliği yönlendiren bir mimari çerçevedir.
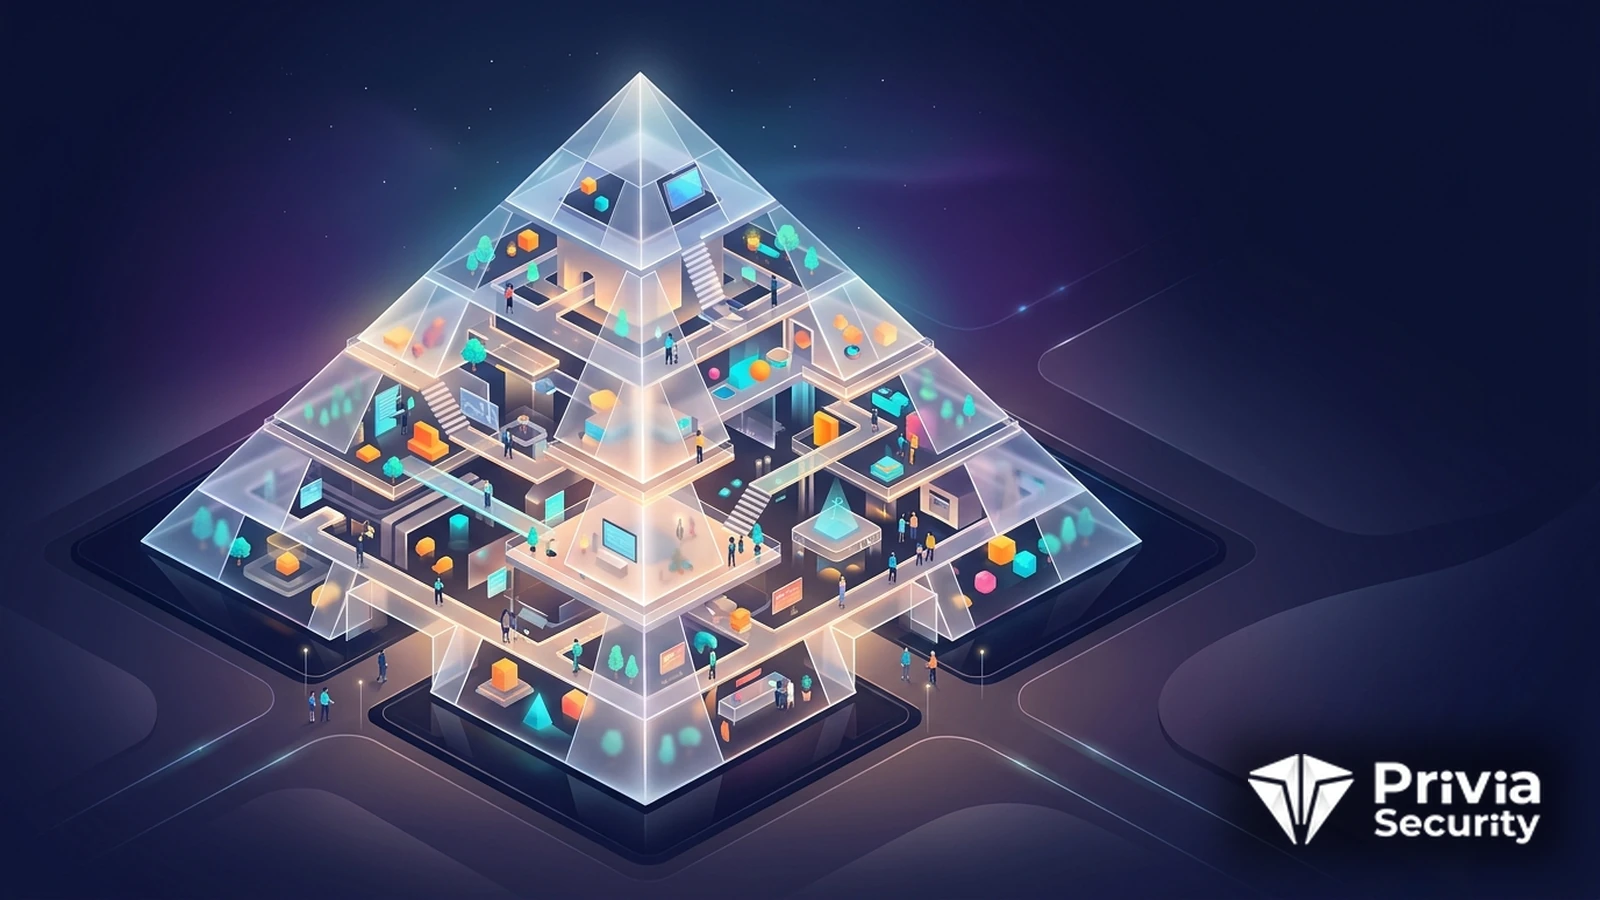
Purdue referans modeli, endüstriyel kontrol sistemlerini katmanlara ayırarak ağ segmentasyonunu ve güvenliği yönlendiren bir mimari çerçevedir. Endüstriyel ağlar, karmaşık bileşenler içerir ve bu bileşenlerin nasıl düzenleneceği önemli bir sorudur. Düzensiz ağlar, güvenlik ve yönetim zorlukları yaratır. Purdue referans modeli, bu düzeni katmanlı bir çerçeveyle sağlar. Bu model, endüstriyel ağ mimarisinin temel bir referansıdır ve dünya çapında yaygın olarak benimsenmiştir.
Modelin önemi, endüstriyel ağların güvenli düzenlenmesinden gelir. İyi düzenlenmemiş bir endüstriyel ağ, saldırıların kolayca yayılmasına izin verir ve savunmayı zorlaştırır. Purdue referans modeli, katmanları ayırarak bu yayılmayı sınırlar ve savunmayı kolaylaştırır. Bu model, hem güvenlik hem de operasyonel netlik sağlar. Bu çerçeve, OT güvenliğinin bir temel taşıdır.
Purdue referans modeli, endüstriyel kontrol sistemlerini iş ağından saha cihazlarına kadar hiyerarşik katmanlara ayıran ve her katman arasında denetimli sınırlar tanımlayan bir mimari referans çerçevesidir.
Purdue referans modeli, endüstriyel sistemleri katmanlara ayırır. Her katman, belirli bir işlevsel role sahiptir ve kendi bileşenlerini barındırır. Bu katmanlı yapı, sistemlerin mantıksal olarak düzenlenmesini sağlar ve güvenlik sınırlarının belirlenmesine olanak tanır. Endüstriyel kontrol sistemleri, bu model çerçevesinde düzenlenir. Katmanlı ayrım, modelin temel bir ilkesidir.
Model, katmanlar arasında sınırlar tanımlar. Her katman geçişi, denetimli bir sınırdan geçer ve bu sınır güvenlik kontrolleri barındırır. Bu sınırlar, saldırıların katmanlar arası yayılmasını zorlaştırır ve trafiğin denetlenmesini sağlar. Sınırsız geçiş, güvenlik açığı yaratır. Katman sınırları, modelin güvenlik mekanizmasıdır.
Model, hiyerarşik bir yapı sunar. Katmanlar, iş düzeyinden fiziksel sürece kadar bir hiyerarşi oluşturur ve üst katmanlar daha soyut, alt katmanlar daha fiziksel işlevlere sahiptir. Bu hiyerarşi, sistemin anlaşılmasını kolaylaştırır. Hiyerarşik yapı, modelin bir özelliğidir ve tasarımı yönlendirir.
Model, saha düzeyiyle başlar. Bu en alt katman, sensörleri ve aktüatörleri içerir ve fiziksel süreçlerle doğrudan etkileşir. Saha düzeyi, ölçüm ve eyleme geçirme işlevlerini yerine getirir ve sürecin gerçek dünya ayağıdır. Bu katman, modelin en fiziksel bölümüdür ve fiziksel süreç kontrolünün temelidir.
Model, kontrol düzeyini içerir. Bu katman, programlanabilir mantık denetleyicileri ve diğer denetleyicileri barındırır ve süreçleri otomatik kontrol eder. Kontrol düzeyi, saha verisine göre kararlar üretir ve aktüatörlere komut gönderir. Bu katman, otomatik kontrolün gerçekleştiği yerdir ve sistemin işlevsel çekirdeğidir.
Model, denetim düzeyini içerir. Bu katman, izleme ve denetim sistemlerini barındırır ve operatörlerin süreçleri gözetmesini sağlar. SCADA sistemleri bu düzeyde yer alır ve süreçlerin merkezi izlenmesini sağlar. Denetim düzeyi, insan gözetiminin gerçekleştiği katmandır ve süreç yönetiminin merkezidir.
Model, operasyon ve iş düzeylerini içerir. Üst katmanlar, üretim yönetimi ve iş sistemlerini barındırır ve OT ile BT’nin buluştuğu noktadır. Bu düzeyler, üretim planlaması ve iş kararlarıyla ilgilenir. Üst katmanlar, iş dünyasıyla operasyonel teknolojiyi bağlar ve modelin en soyut bölümüdür.
Model, bir güvenlik bölgesi içerir. BT ve OT arasında, bir askerden arındırılmış bölge konumlanır ve iki dünya arasındaki trafiği denetler. Bu bölge, doğrudan BT-OT iletişimini engeller ve tüm geçişleri denetimli hale getirir. Güvenlik bölgesi, modelin kritik bir savunma katmanıdır ve BT tehditlerinin OT’ye ulaşmasını zorlaştırır.
Bu bölge, geçiş noktalarını denetler. BT ve OT arasındaki tüm veri geçişleri, bu bölgeden ve denetimli bileşenlerden geçer. Bu denetim, kötü niyetli trafiğin engellenmesini sağlar ve doğrudan bağlantı riskini ortadan kaldırır. Geçiş denetimi, güvenlik bölgesinin temel işlevidir ve segmentasyonun bir uygulamasıdır.
Bu bölge, saldırı yayılmasını sınırlar. Bir katmanda oluşan ihlal, bu bölge sayesinde diğer katmana kolayca yayılamaz. Bu sınırlama, derinlemesine savunmayı destekler ve saldırının etkisini kısıtlar. Yayılma sınırlaması, güvenlik bölgesinin bir katkısıdır ve modelin güvenlik değerini artırır.
Model, segmentasyonu yönlendirir. Purdue referans modeli, ağ segmentasyonunun nasıl yapılacağını gösterir ve katmanlar arası ayrımı tanımlar. Bu yönlendirme, tutarlı ve güvenli bir mimari sağlar. Operasyonel teknoloji güvenliği, bu modele dayanır. Segmentasyon rehberliği, modelin bir değeridir.
Model, ortak bir dil sağlar. Purdue referans modeli, endüstriyel güvenlik topluluğunda ortak bir kavramsal dil oluşturur ve iletişimi kolaylaştırır. Bu ortak dil, mühendislerin ve güvenlik uzmanlarının anlaşmasını sağlar. Ortak dil, modelin bir katkısıdır ve iş birliğini güçlendirir.
Model, savunma tasarımını destekler. Katmanlı yapı, savunma kontrollerinin nereye yerleştirileceğini gösterir ve derinlemesine savunmayı mümkün kılar. Bu destek, etkili bir güvenlik mimarisi sağlar. Savunma tasarımı desteği, modelin bir yararıdır ve OT güvenliğini güçlendirir.
Model, modern eğilimlerle sınanır. Artan bağlantı ve bulut entegrasyonu, katı katmanlı modeli zorlar ve sınırları bulanıklaştırır. Bu eğilimler, modelin uyarlanmasını gerektirir. Modern eğilimler, modelin bir zorluğudur ve sürekli güncelleme ihtiyacı doğurur.
Model, esnek yorumlanmalıdır. Purdue referans modeli, katı bir kural değil, bir referanstır ve her ortama uyarlanmalıdır. Bu esneklik, modelin farklı tesislerde uygulanmasını sağlar. Esnek yorum, modelin doğru kullanımının bir gereğidir ve pratik değerini korur.
Model, katmanlar arası trafiği denetler. Purdue referans modeli, her katman geçişinde trafik denetimini öngörür ve bu denetim yetkisiz iletişimi engeller. Bu denetim, saldırıların katmanlar arasında serbestçe hareket etmesini önler ve savunmayı derinleştirir. Trafik denetimi, modelin segmentasyon yaklaşımının bir uygulamasıdır ve güvenliği güçlendirir.
Model, en az ayrıcalık ilkesini destekler. Katmanlar arası erişim, yalnızca gerekli olduğu ölçüde verilir ve bu sınırlama saldırı yüzeyini azaltır. Bu ilke, gereksiz bağlantıların ortadan kaldırılmasını sağlar. En az ayrıcalık, modelin bir tasarım ilkesidir ve saldırı yollarını sınırlar.
Model, izleme noktaları sağlar. Katman sınırları, doğal izleme noktaları oluşturur ve bu noktalar trafiğin analiz edilmesini kolaylaştırır. Bu izleme, saldırıların tespit edilmesini sağlar. İzleme noktaları, modelin bir yan faydasıdır ve tespit yeteneğini güçlendirir.
Uygulama, mevcut durumun analizini gerektirir. Bir tesisin mevcut ağ yapısı analiz edilir ve bu analiz modele geçiş için bir temel oluşturur. Bu analiz, hangi bileşenlerin hangi katmana ait olduğunu belirler. Durum analizi, uygulamanın bir başlangıcıdır ve doğru tasarımın ön koşuludur.
Uygulama, kademeli yürütülür. Modele geçiş, genellikle kademeli olarak yapılır ve bu kademe operasyonel kesintiyi en aza indirir. Bu kademeli yaklaşım, riski yönetir. Kademeli uygulama, bir gerçekçi yaklaşımdır ve sürekliliği korur.
Uygulama, uzman katılımı gerektirir. Modele geçiş, hem güvenlik hem endüstriyel süreç uzmanlarının katılımını gerektirir ve bu iş birliği doğru tasarımı sağlar. Bu katılım, mimarinin hem güvenli hem işlevsel olmasını mümkün kılar. Uzman katılımı, uygulamanın bir gereğidir ve başarılı geçişin bir koşuludur.
Uygulama, sürekli sürdürülür. Modelin uygulanması tek seferlik bir iş değildir; sistem geliştikçe mimari de sürdürülmelidir ve bu süreklilik güvenliği korur. Bu sürdürme, modelin geçerliliğini uzun vadede sağlar. Sürekli sürdürme, uygulamanın bir gereğidir ve kalıcı değeri güvenceye alır.
Privia Security olarak Purdue referans modeli ve endüstriyel ağ segmentasyonu süreçlerinin ele alınmasını altyapı ve mimari gözden geçirme kapsamında sağlıyoruz.
Sızma testinden olay müdahalesine, uçtan uca çözümlerle yanınızdayız.
Fiyat Teklifi AlBunlar İlginizi Çekebilir