Yapay Zeka Modellerine Yönelik Prompt Injection Saldırıları Makalemiz Yayınlandı!

Yapay Zeka Modellerine Yönelik Prompt Injection Saldırıları Makalemiz Yayınlandı!
Siber Guvenlik Terimleri Sozlugu
Modbus TCP ve seri farkı, Modbus protokolünün Ethernet üzerinden çalışan TCP sürümü ile seri hat üzerinden çalışan sürümü arasındaki taşıma ve erişim ayrımını ifade eder.
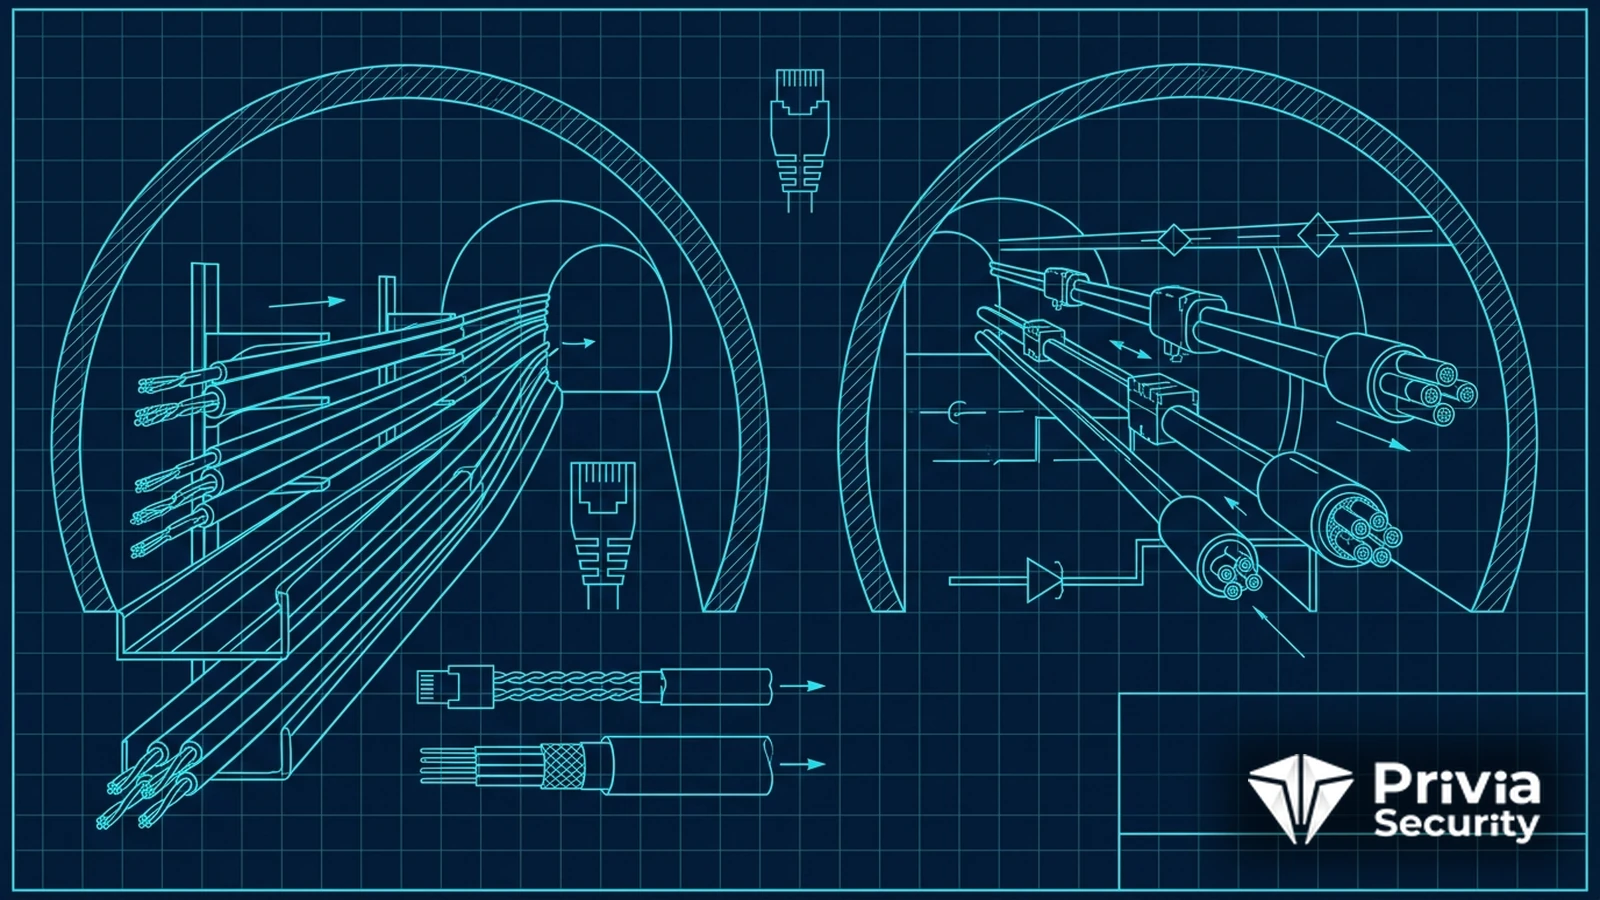
Modbus, 1979’da Modicon tarafından PLC’ler için tasarlanmış, bir cihazın kayıtlarını (register) okuyup yazmaya dayanan sade bir istek-yanıt protokolüdür. Aynı komut seti iki ayrı fiziksel ortam üzerinde taşınır: RS-485 gibi seri hatlar üzerinde çalışan Modbus RTU/ASCII ve Ethernet üzerinde çalışan Modbus TCP. İki sürüm arasındaki fark, komutların kendisinde değil, bu komutların ağda nasıl paketlenip iletildiğinde yatar.
Modbus TCP ile seri, aynı kayıt okuma-yazma mantığını iki farklı taşıma katmanı üzerinden yürüten kardeş sürümlerdir; değişen şey mesajın içeriği değil, ulaştığı yerdir.
Seri sürümde her çerçeve, hedef cihazın adresi, fonksiyon kodu, veri ve sonda bir CRC bütünlük denetimi taşır. Bu CRC, gürültülü bakır hatlarda bozulan baytı yakalamak içindir. TCP sürümünde CRC atılır; çünkü hata denetimini alttaki TCP katmanı zaten yapar. Onun yerine çerçevenin başına MBAP adı verilen bir başlık eklenir: işlem numarası, protokol kimliği, uzunluk ve birim tanımlayıcı. İşlem numarası sayesinde bir istemci aynı anda birden fazla isteği açık tutabilir ve yanıtları eşleştirebilir.
Seri Modbus tek efendili (master-slave) çalışır: hatta tek bir efendi vardır, geri kalan 247’ye kadar cihaz sırayla yoklanır (polling) ve aynı anda yalnızca bir konuşma olur. Bu düzen doğası gereği yavaş ama öngörülebilirdir. TCP sürümü ise 502 numaralı port üzerinden istemci-sunucu modeliyle çalışır; birden çok efendi aynı sunucuya eşzamanlı bağlanabilir, gecikme milisaniyelere iner ve trafik standart ağ anahtarları üzerinden akar. Bu iki modeli birbirine bağlamak için sahada sıkça Modbus ağ geçitleri (gateway) kullanılır.
Her iki sürüm de kimlik doğrulama ve şifreleme içermez; bir komutu kimin gönderdiği doğrulanmaz. Ancak risk profilleri eşit değildir. Seri hatta erişmek için fiziksel olarak kabloya ulaşmak gerekir, bu da doğal bir sınır koyar. TCP sürümü ise IP ağına bağlı olduğu için, kurumsal ağdan sızan bir saldırganın uzaktan erişebileceği bir hedefe dönüşür. Port 502’ye ulaşabilen herhangi biri, tek bir yazma komutuyla bir rölenin durumunu değiştirebilir. Bu yüzden Modbus protokolü güvenliği açısından TCP sürümü çok daha dikkatli ele alınır.
Gateway’ler burada gizli bir risk oluşturur: fiziksel olarak izole sanılan bir seri hat, IP tarafına açılan bir köprüyle aslında uzaktan erişilebilir hale gelmiş olabilir. Bir tesisin envanteri çıkarılırken bu köprülerin haritalanması, Endüstriyel kontrol sistemleri içindeki gerçek erişim yollarını görmenin ön koşuludur.
Seri hatlar için fiziksel erişim kontrolü ve dokümante edilmiş kablo yolları temel savunmadır. TCP tarafında ise trafiği izole eden ağ tasarımı öne çıkar; port 502 yalnızca yetkili mühendislik istasyonlarından erişilebilir olmalıdır. Fonksiyon kodu düzeyinde denetim yapan OT güvenlik duvarı ve protokol denetimi çözümleri, yalnızca okuma komutlarına izin verip yazma komutlarını engelleyerek pratik bir katman ekler. Bir tesiste hangi sürümün nerede kullanıldığını ve hatların birbirine nasıl bağlandığını netleştirmek için Privia Security’nin altyapı ve mimari gözden geçirme çalışması, envanterden segmentasyona kadar bütünsel bir bakış sunar.
Sızma testinden olay müdahalesine, uçtan uca çözümlerle yanınızdayız.
Fiyat Teklifi AlBunlar İlginizi Çekebilir
Siber Güvenlik Terimleri
4 Şubat 2022
Güvenlik Seviyesi (Security Level) Kavramı Nedir?
Devamını Oku