Yapay Zeka Modellerine Yönelik Prompt Injection Saldırıları Makalemiz Yayınlandı!

Yapay Zeka Modellerine Yönelik Prompt Injection Saldırıları Makalemiz Yayınlandı!
Siber Guvenlik Terimleri Sozlugu
IMDSv2, bulut sunucularının meta veri servisine erişimi oturum tabanlı bir jeton zorunluluğuna bağlayarak SSRF üzerinden kaçırılan kimlik bilgilerinin önüne geçen koruma yaklaşımıdır.
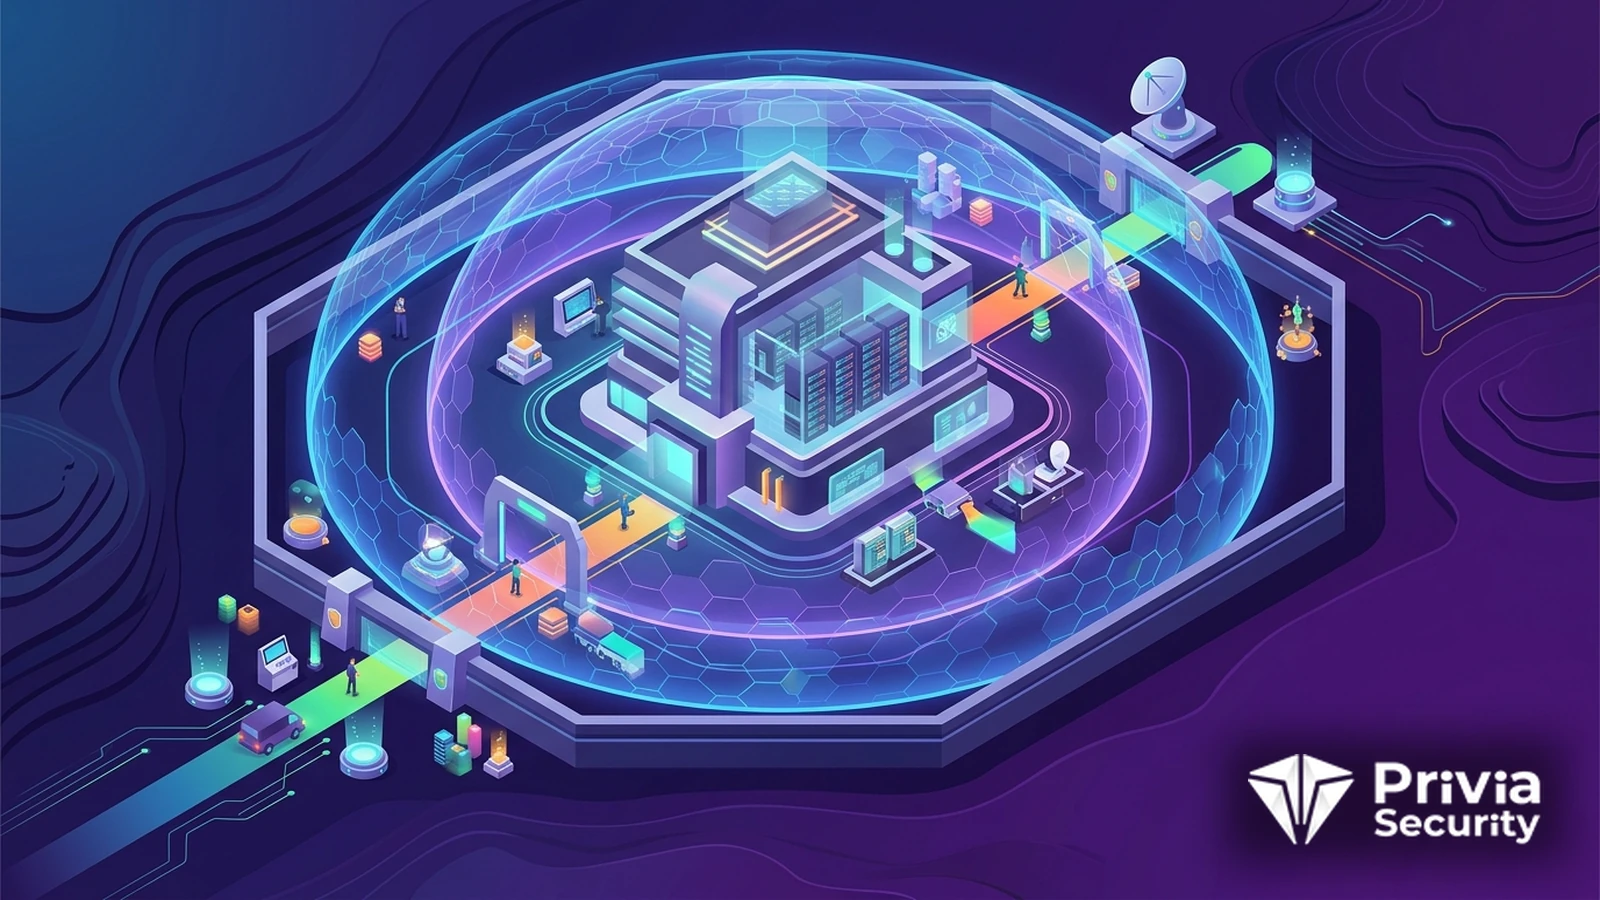
Bulut sunucuları, kendilerine atanmış geçici kimlik bilgilerini ve yapılandırma verilerini 169.254.169.254 adresindeki meta veri servisinden okur. IMDSv2, bu servise erişmek için önce bir PUT isteğiyle kısa ömürlü oturum jetonu almayı ve sonraki her sorguda bu jetonu başlığa eklemeyi zorunlu kılan ikinci nesil erişim modelidir. Amaç basittir: bir uygulamanın yanıltılarak meta veri adresine istek atmasıyla sunucunun IAM rolü anahtarlarının dışarı sızmasını engellemek.
IMDSv2, meta veri erişimini tek yönlü bir PUT-jeton el sıkışmasına bağlayarak, uygulamanın kandırılıp yaptığı sıradan bir GET isteğinin kimlik bilgisi çalamamasını sağlar.
İlk nesil serviste (IMDSv1) tek bir GET isteği anahtarları döndürüyordu. Bir web uygulamasında sunucu taraflı istek sahteciliği açığı bulan saldırgan, uygulamayı meta veri adresine istek atmaya zorlayabiliyor ve dönen yanıttaki rol anahtarlarını kendi makinesine taşıyabiliyordu. 2019’daki büyük bir bulut ihlali tam olarak bu zincirle, yanlış yapılandırılmış bir güvenlik duvarı üzerinden meta veri servisine ulaşılarak gerçekleşti. Bu tür meta veri servisi saldırıları, bulut ortamlarında en çok gözlenen ilk erişim yöntemlerinden biri haline geldi.
IMDSv2 iki tasarım kararıyla saldırı zincirini kırar. Birincisi, jeton yalnızca PUT metoduyla alınır; çoğu SSRF açığı ise saldırgana sadece GET tetikleme imkânı verdiğinden zincir daha ilk adımda tıkanır. İkincisi, jeton alma isteğinde IP-TTL değeri 1’e ayarlanabilir; böylece bir yönlendiriciden geçmesi gereken vekil veya konteyner ağı üzerinden yapılan istekler paket düşürülerek reddedilir. Bu iki kısıt, klasik cloud metadata SSRF istismarı denemelerinin ezici çoğunluğunu işlevsiz bırakır.
Koruma yalnızca IMDSv2 mevcut olduğunda değil, IMDSv1 kapatıldığında tam anlam kazanır. Sunucular her iki sürümü de kabul ettiği sürece saldırgan basitçe eski uç noktayı kullanmayı seçer. Bu yüzden geçiş, uygulamaların jeton tabanlı çağrıya uyum sağlaması ve ardından örnek meta veri seçeneklerinde eski sürümün tümüyle devre dışı bırakılmasıyla tamamlanır.
Jeton zorunluluğu tek başına her riski kapatmaz. Konteyner ortamlarında pod’ların düğüm meta verisine hiç erişememesi için ağ katmanında 169.254.169.254 adresine giden trafiğin engellenmesi, IMDSv2 ile birlikte uygulanması gereken tamamlayıcı bir önlemdir.
Meta veri korumasının doğru kurulması, tek bir sunucu ayarından çok bulut hesabının genel mimarisiyle ilgilidir: hangi iş yüklerinin hangi rolleri taşıdığı, ağ yollarının nereye açık olduğu ve eski sürümün tüm filoda gerçekten kapandığı topluca doğrulanmalıdır. Privia Security ekibi, bu doğrulamayı bir altyapı ve mimari gözden geçirme çalışmasıyla ele alır ve meta veri erişiminin uçtan uca güvenli olduğunu kanıtlar.
Sızma testinden olay müdahalesine, uçtan uca çözümlerle yanınızdayız.
Fiyat Teklifi AlBunlar İlginizi Çekebilir
Siber Güvenlik Terimleri
4 Mart 2023
Fidye Yazılımı Saldırısı (Ransomware Attack) Nedir?
Devamını Oku