Yapay Zeka Modellerine Yönelik Prompt Injection Saldırıları Makalemiz Yayınlandı!

Yapay Zeka Modellerine Yönelik Prompt Injection Saldırıları Makalemiz Yayınlandı!
Siber Guvenlik Terimleri Sozlugu
Girdi doğrulama ve çıktı kodlama, güvenilmeyen verinin güvenli biçimde işlenmesini sağlayan ve birçok enjeksiyon zafiyetini önleyen temel savunmalardır.
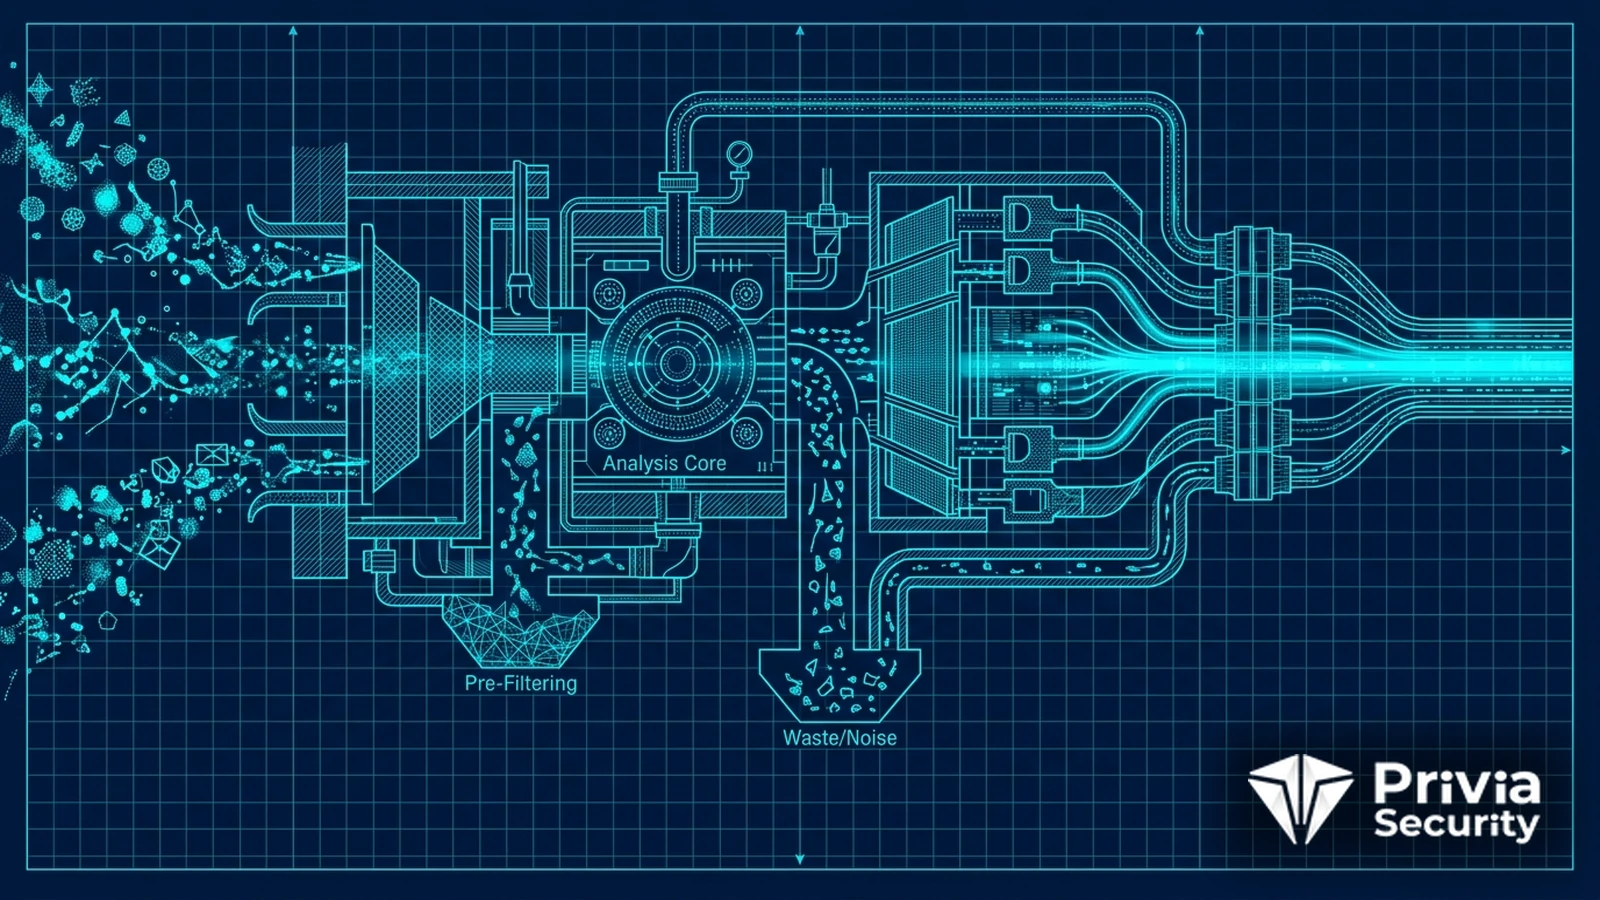
Girdi doğrulama ve çıktı kodlama, güvenilmeyen verinin güvenli biçimde işlenmesini sağlayan iki temel savunma yöntemidir. Girdi doğrulama, uygulamaya gelen verinin beklenen biçime uygun olup olmadığını kontrol eder. Çıktı kodlama ise verinin bir çıktıya yerleştirilmeden önce güvenli hâle getirilmesini sağlar. Bu iki yöntem birlikte, birçok yaygın enjeksiyon zafiyetinin kökenini ortadan kaldırır. Bu nedenle bu savunmalar, güvenli yazılım geliştirmenin en temel ilkeleri arasında yer alır.
Bu iki savunmanın değeri, enjeksiyon zafiyetlerinin ortak kökenini ele almasından gelir. Çoğu enjeksiyon zafiyeti, güvenilmeyen verinin veri ile komutun karıştığı bir bağlama güvensiz biçimde yerleştirilmesinden doğar. Girdi doğrulama, beklenmeyen veriyi baştan eleyerek bu riski azaltır. Çıktı kodlama ise verinin bağlama uygun biçimde işlenmesini sağlayarak komut olarak yorumlanmasını önler. Bu iki katmanın birleşimi, güçlü bir temel savunma oluşturur.
Girdi doğrulama, uygulamaya gelen verinin beklenen tür, biçim ve aralığa uygunluğunun kontrol edilerek güvenli olmayan girdilerin reddedilmesidir.
Girdi doğrulama, verinin beklenen özelliklere uygunluğunu kontrol eder. Bir alan için beklenen tür, uzunluk ve biçim önceden tanımlanır. Gelen veri, bu beklentilere uymuyorsa işleme alınmadan reddedilir. Bu yaklaşım, saldırının birçok biçimini daha başlamadan durdurur. Beklenen dışındaki her girdinin reddedilmesi, saldırı yüzeyini belirgin biçimde daraltır.
Doğrulamanın en güvenilir biçimi, beyaz liste yaklaşımıdır. Bu yaklaşımda, yalnızca açıkça izin verilen değerler kabul edilir. Zararlı görünen değerleri engellemeye çalışan kara liste yaklaşımı ise sıklıkla atlatılır. Beyaz liste, öngörülmeyen saldırı biçimlerine karşı da güvenli tarafta kalır. Bu nedenle doğrulama, mümkün olduğunca beyaz liste temelli tasarlanmalıdır.
Çıktı kodlama, verinin yerleştirileceği bağlama uygun biçimde işlenerek, özel karakterlerin komut olarak değil veri olarak yorumlanmasının sağlanmasıdır.
Çıktı kodlama, verinin bulunduğu bağlama göre güvenli hâle getirilmesidir. Aynı veri, bir web sayfasında, bir sorguda ya da bir komutta farklı biçimde yorumlanır. Kodlama, verinin bu bağlamların her birinde yalnızca veri olarak işlenmesini sağlar. Betik çalıştırma zafiyetleri, doğru çıktı kodlamayla büyük ölçüde önlenir. Bağlama uygun kodlama, verinin komut olarak yorumlanmasını engeller.
Kodlamanın etkinliği, bağlama duyarlı olmasına bağlıdır. Yanlış bağlam için yapılan bir kodlama, koruma sağlamaz. Bu nedenle geliştirici, verinin nereye yerleştiğini bilerek doğru kodlamayı uygulamalıdır. Modern çerçeveler, çoğu zaman bu kodlamayı otomatik ve bağlama duyarlı biçimde sağlar. Bu otomatik koruma, geliştirici hatası olasılığını azaltır.
Sızma testinden olay müdahalesine, uçtan uca çözümlerle yanınızdayız.
Fiyat Teklifi AlBu iki yöntem, çok sayıda farklı zafiyeti aynı anda ele aldığı için temel savunmadır. Enjeksiyon zafiyetlerinin çoğu, güvenilmeyen verinin güvensiz işlenmesinden doğar. Girdi doğrulama ve çıktı kodlama, bu ortak kökeni hedef alır. SQL enjeksiyonu ve benzeri birçok zafiyet, bu savunmalarla önlenebilir. Bu geniş kapsam, iki yöntemi güvenli geliştirmenin çekirdeği yapar.
Bu savunmaların bir diğer değeri, uygulanabilirliğidir. Girdi doğrulama ve çıktı kodlama, çoğu uygulamaya kolayca entegre edilebilir. Modern çerçeveler, bu savunmaları büyük ölçüde otomatik hâle getirir. Bu erişilebilirlik, iki yöntemin geniş biçimde uygulanmasını sağlar. Kolay uygulanabilirlik, temel savunmaların yaygınlaşmasını destekler.
Bu savunmalar, derinlemesine savunmanın da bir parçasıdır. Tek bir savunmaya güvenmek yerine, girdi doğrulama ve çıktı kodlama birlikte kullanılır. Derinlemesine savunma ilkesi, bu katmanlı yaklaşımı öngörür. İki katmandan biri atlatılsa bile diğeri koruma sağlar. Bu katmanlılık, savunmayı daha dayanıklı hâle getirir.
Uygulama, girdinin uygulamaya girdiği her noktada doğrulanmasıyla başlar. Kullanıcıdan gelen tüm veri, güvenilmez kabul edilerek doğrulanmalıdır. Bu doğrulama, sunucu tarafında yapılmalıdır çünkü istemci tarafı kontroller atlatılabilir. Ayrıca doğrulama, beklenen biçime göre kesin biçimde tanımlanmalıdır. Sunucu tarafında yapılan sıkı doğrulama, güvenli veri işlemenin temelidir.
Çıktı kodlama ise verinin bir çıktıya yerleştirildiği her noktada uygulanır. Veri, bulunduğu bağlama uygun biçimde kodlanmalıdır. Bu kodlama, tercihen çerçevenin sağladığı otomatik ve güvenli mekanizmalarla yapılır. Manuel kodlama gerektiğinde, doğru bağlam dikkatle seçilmelidir. Tutarlı çıktı kodlama, verinin komut olarak yorumlanmasını her bağlamda önler.
Girdi doğrulama ve çıktı kodlama, sıklıkla karıştırılan ama farklı amaçlara hizmet eden yöntemlerdir. Girdi doğrulama, verinin uygulamaya girdiği noktada uygunluğunu kontrol eder. Çıktı kodlama ise verinin bir çıktıya yerleştirildiği noktada güvenli hâle getirir. Bu iki yöntem, sürecin farklı aşamalarında çalışır ve birbirinin yerini tutmaz. İkisinin karıştırılması, eksik bir savunmaya yol açabilir.
Bu farkın anlaşılması, doğru savunma tasarımı için kritiktir. Yalnızca girdi doğrulama yapmak, tüm bağlamlar için tam koruma sağlamaz. Aynı şekilde, yalnızca çıktı kodlama da bazı riskleri kaçırabilir. Bu nedenle iki yöntem, birbirini tamamlayacak biçimde birlikte kullanılmalıdır. İki katmanın birlikte uygulanması, kapsamlı bir güvenli veri işleme sağlar.
Bir yaygın yanılgı, girdi doğrulamanın tek başına yeterli olduğunu düşünmektir. Doğrulama, saldırının bazı biçimlerini engellese de, verinin sonraki kullanımlarındaki riskleri tam olarak ortadan kaldırmaz. Aynı veri, farklı bağlamlarda farklı riskler taşıyabilir. Bu nedenle çıktı kodlama, doğrulamayı tamamlayan vazgeçilmez bir katmandır. İki yöntemin birlikte kullanımı, güvenli tarafta kalmayı sağlar.
Çıktı kodlamanın etkinliği, doğru bağlamın seçilmesine sıkı biçimde bağlıdır. Bir web sayfasındaki metin bağlamı, bir öznitelik ya da bir betik bağlamından farklı kurallar gerektirir. Yanlış bağlam için yapılan kodlama, koruma sağlamaz ve zafiyeti açık bırakır. Bu nedenle geliştirici, verinin tam olarak nereye yerleştiğini bilmelidir. Bağlama duyarlı kodlama, savunmanın en kritik ayrıntılarından biridir.
Bu bağlam duyarlılığı, otomatik araçlarla desteklenebilir. Modern çerçeveler, verinin bağlamını algılayarak uygun kodlamayı otomatik uygular. Bu otomatik koruma, geliştiricinin her seferinde doğru bağlamı seçme yükünü azaltır. Ancak bu koruma, yalnızca çerçeve doğru kullanıldığında geçerlidir. Otomatik mekanizmaların atlatıldığı durumlar, zafiyeti yeniden ortaya çıkarabilir.
Farklı bağlamların doğru yönetimi, güvenli kodlama disiplinini gerektirir. Geliştiriciler, hangi verinin hangi bağlama gittiğini bilinçli biçimde izlemelidir. Bu disiplin, kod inceleme standartlarıyla desteklenmelidir. Güvenli kod gözden geçirme, bağlama duyarlı kodlamanın doğru uygulandığını doğrular. Bu denetim, savunmanın tutarlı biçimde uygulanmasını sağlar.
Bu savunmaların en yüksek değeri, merkezî ve tutarlı uygulandığında elde edilir. Her giriş ve çıkış noktasında ayrı ayrı yazılan kod, tutarsızlıklara ve atlanan noktalara yol açar. Merkezî doğrulama ve kodlama mekanizmaları, tüm verinin aynı kurallardan geçmesini sağlar. Bu merkezîleşme, hem tutarlılık hem bakım kolaylığı sağlar. Tutarlı bir uygulama, insan hatasına bağlı boşlukları azaltır.
Bu tutarlılık, güvenli varsayılanlarla desteklenir. Çerçeveler ve kütüphaneler, güvenli davranışı varsayılan hâle getirdiğinde, geliştiricilerin güvenli yolu izlemesi kolaylaşır. Güvensiz davranış, ancak bilinçli bir tercih gerektirmelidir. Varsayılan güvenli yapılandırma ilkesi, bu yaklaşımın temelini oluşturur. Güvenli varsayılanlar, temel savunmaların yaygın uygulanmasını sağlar.
Privia Security olarak uygulamalarda güvenli veri işleme ve enjeksiyon savunmasının değerlendirilmesini düzenli zafiyet tarama kapsamında ele alıyoruz.
Bunlar İlginizi Çekebilir