Yapay Zeka Modellerine Yönelik Prompt Injection Saldırıları Makalemiz Yayınlandı!

Yapay Zeka Modellerine Yönelik Prompt Injection Saldırıları Makalemiz Yayınlandı!
Siber Guvenlik Terimleri Sozlugu
DAST, çalışan bir uygulamayı dışarıdan test ederek gerçek çalışma zamanı zafiyetlerini tespit eden bir yöntemdir.
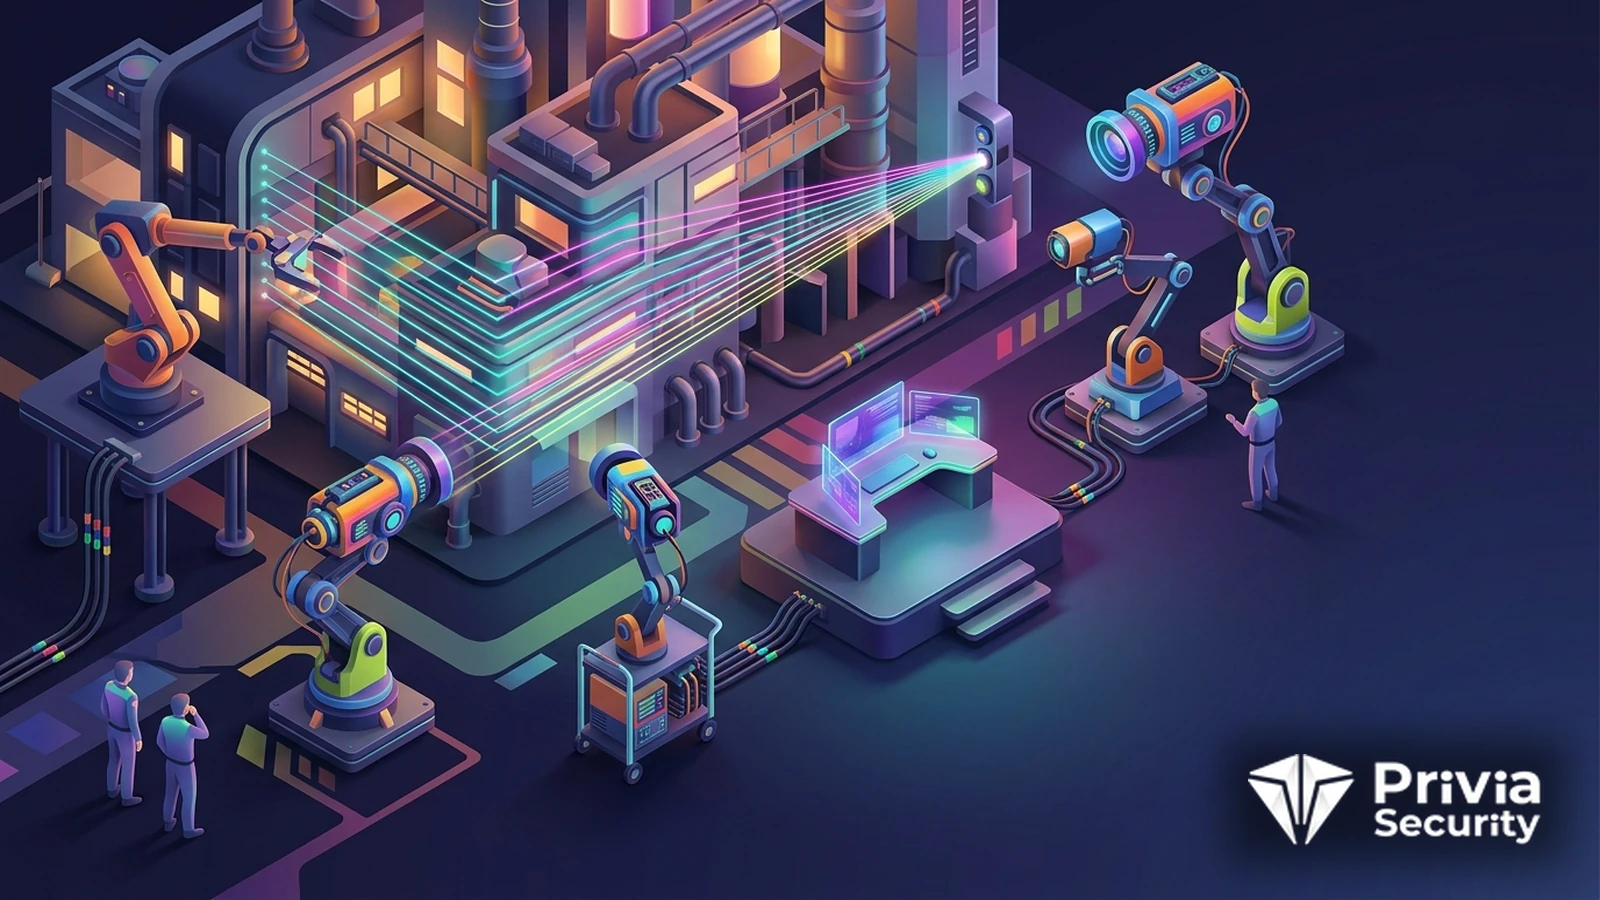
Dinamik uygulama güvenlik testi, çalışan bir uygulamayı dışarıdan test ederek güvenlik zafiyetlerini tespit eden bir yöntemdir. Bu yaklaşım, uygulamayı bir saldırganın bakış açısıyla, çalışırken değerlendirir. Kaynak koda erişmeden, uygulamaya çeşitli istekler göndererek davranışını gözlemler. Bu sayede yalnızca çalışma zamanında ortaya çıkan zafiyetleri yakalayabilir. Gerçek çalışma ortamını değerlendirdiği için, bulguları çoğu zaman doğrudan sömürülebilir zafiyetlerdir.
Yöntemin değeri, gerçek çalışma zamanı davranışını değerlendirmesinden gelir. Uygulama, gerçek yapılandırması ve çalışma ortamıyla test edildiği için, bulgular pratik gerçekliği yansıtır. Bu yaklaşım, yalnızca kodda değil çalışma ortamında ortaya çıkan zafiyetleri de kapsar. Ayrıca kaynak koda ihtiyaç duymadığı için, farklı teknolojilerle geliştirilmiş uygulamalara uygulanabilir. Bu esneklik, yöntemi geniş bir uygulama yelpazesinde kullanışlı kılar.
DAST, çalışan bir uygulamayı dışarıdan, saldırgan bakış açısıyla test ederek çalışma zamanında ortaya çıkan güvenlik zafiyetlerini tespit eden bir yöntemdir.
Yöntem, uygulamaya çeşitli istekler göndererek davranışını gözlemler. Bu istekler, bilinen saldırı desenlerini içerecek biçimde hazırlanır. Uygulamanın bu isteklere verdiği yanıtlar, zafiyet belirtileri açısından değerlendirilir. Örneğin bir enjeksiyon yükü beklenmedik bir yanıt üretiyorsa, bir zafiyet işaretlenir. Bu yaklaşım, uygulamayı gerçek saldırılara benzer biçimde sınar.
Yöntem, öncelikle uygulamanın erişilebilir noktalarını keşfeder. Bu keşif, uygulamanın sayfalarını ve arayüz uç noktalarını haritalar. Ardından bu noktalara, çeşitli saldırı desenleri içeren istekler gönderilir. Uygulamanın yanıtları, zafiyet belirtileri açısından analiz edilir. Bu sistematik süreç, uygulamanın saldırı yüzeyini kapsamlı biçimde değerlendirir.
Yöntem, birçok yaygın zafiyet türünü etkili biçimde tespit edebilir. Enjeksiyon, betik çalıştırma ve yapılandırma hataları, bu yöntemle çalışma zamanında yakalanabilir. Betik çalıştırma gibi zafiyetler, uygulamanın gerçek yanıtları üzerinden doğrulanır. Bu doğrulama, bulguların gerçekten sömürülebilir olduğunu gösterir. Böylece yanlış pozitif oranı, statik yöntemlere göre daha düşük olabilir.
Yöntem, kimlik doğrulama gerektiren bölümleri de test edebilir. Test aracına geçerli kimlik bilgileri sağlandığında, uygulamanın korumalı bölümleri de değerlendirilir. Bu kapsama, yalnızca herkese açık bölümlerle sınırlı kalmamayı sağlar. Uygulama sızma testi çalışmaları bu yöntemi manuel değerlendirmeyle birleştirir. Bu birleşim, kapsamlı bir güvenlik değerlendirmesi sağlar.
Sızma testinden olay müdahalesine, uçtan uca çözümlerle yanınızdayız.
Fiyat Teklifi AlYöntemin en büyük avantajı, gerçek çalışma zamanı davranışını değerlendirmesidir. Uygulama, gerçek ortamında test edildiği için bulgular pratik gerçekliği yansıtır. Bu yaklaşım, yalnızca çalışma zamanında ortaya çıkan zafiyetleri yakalar. Ayrıca yapılandırma hataları gibi kod dışı zafiyetleri de kapsar. Bu gerçekçilik, bulguların doğrudan eyleme geçirilebilir olmasını sağlar.
İkinci avantaj, teknolojiden bağımsızlıktır. Yöntem, kaynak koda ihtiyaç duymadığı için farklı teknolojilerle geliştirilmiş uygulamalara uygulanabilir. Bu esneklik, çeşitli uygulamaların aynı yaklaşımla test edilmesini sağlar. Ayrıca üçüncü taraf bileşenleri de dışarıdan değerlendirilebilir. Bu bağımsızlık, yöntemi geniş bir kapsamda kullanışlı kılar.
Yöntemin en belirgin sınırı, kod görünürlüğünün olmamasıdır. Uygulamayı dışarıdan test ettiği için, zafiyetin kodun neresinde olduğunu doğrudan gösteremez. Bu durum, tespit edilen zafiyetin giderilmesini zorlaştırabilir. Statik uygulama güvenlik testi bu boşluğu tamamlayarak zafiyetin kaynağını gösterebilir. İki yöntemin birlikte kullanımı, hem tespiti hem gidermeyi kolaylaştırır.
İkinci sınır, kapsama boşluklarıdır. Yöntem, yalnızca keşfedebildiği ve ulaşabildiği noktaları test edebilir. Zor ulaşılan ya da belirli koşullarda çalışan kod yolları, test dışında kalabilir. Bu nedenle kapsama, keşfin kalitesine bağlıdır. Eksik kapsanan bölümler, test edilmeden savunmasız kalabilir.
Üçüncü sınır, geç aşamada uygulanabilmesidir. Yöntem, çalışan bir uygulama gerektirdiği için ancak geliştirme belli bir olgunluğa ulaştıktan sonra kullanılabilir. Bu geç uygulama, zafiyetlerin daha geç yakalanması anlamına gelir. Erken tespit için, bu yöntem statik analizle birlikte kullanılmalıdır. İki yaklaşımın birleşimi, geliştirme sürecinin her aşamasını kapsar.
Bu yöntemin otomatik biçimi, manuel sızma testinden farklı bir role sahiptir. Otomatik test, bilinen zafiyet desenlerini hızlı ve tekrarlanabilir biçimde tarar. Manuel sızma testi ise insan yaratıcılığıyla karmaşık ve özgün zafiyetleri keşfeder. İki yaklaşım, birbirinin yerine değil tamamlayıcısı olarak konumlanır. Otomatik test geniş kapsam sağlarken, manuel test derinlik katar.
Otomatik testin en güçlü yönü, sıklıkla ve tutarlı biçimde çalıştırılabilmesidir. Her yeni sürümde otomatik tarama yapılarak, yeni eklenen zafiyetler hızla yakalanabilir. Bu süreklilik, manuel testin sağlayamayacağı bir kapsama sıklığı sunar. Manuel test ise daha seyrek ama daha derinlemesine yapılır. İki yaklaşımın birlikte kullanımı, hem sürekli hem derin bir değerlendirme sağlar.
Manuel testin katkısı, iş mantığı ve karmaşık zafiyetlerde belirginleşir. Otomatik araçlar, uygulamanın iş kurallarını anlamadığı için bu tür zafiyetleri kaçırır. İş mantığı zafiyetleri, ancak insan değerlendirmesiyle keşfedilebilir. Bu nedenle otomatik test, manuel değerlendirmenin yerini tutmaz. İki yaklaşımın birleşimi, kapsamlı bir güvenlik değerlendirmesi sağlar.
Yöntemin etkinliği, uygun bir test ortamı gerektirir. Testin üretim ortamında yapılması, gerçek kullanıcıları ve verileri etkileme riski taşır. Bu nedenle test, çoğu zaman üretime benzer ayrı bir ortamda yapılır. Bu ortam, gerçek yapılandırmayı yansıtmalı ki bulgular geçerli olsun. Doğru bir test ortamı, hem güvenli hem geçerli bir değerlendirme sağlar.
Test kapsamının doğru belirlenmesi de kritiktir. Uygulamanın tüm önemli bölümleri, testin kapsamına dahil edilmelidir. Kimlik doğrulama gerektiren bölümler için, teste geçerli kimlik bilgileri sağlanmalıdır. Aksi hâlde, uygulamanın korumalı ve çoğu zaman en hassas bölümleri test dışında kalır. Kapsamlı bir test, uygulamanın tüm saldırı yüzeyini değerlendirmelidir.
Kapsamın belgelenmesi, testin sınırlarının bilinmesini sağlar. Hangi bölümlerin test edildiği ve hangilerinin kapsam dışı kaldığı açıkça kaydedilmelidir. Bu belgeleme, test edilmemiş alanların farkında olunmasını sağlar. Aksi hâlde, kapsam dışı bölümler yanlışlıkla güvenli sanılabilir. Kapsamın şeffaf biçimde bildirilmesi, sonuçların doğru yorumlanmasını sağlar.
Yöntemin ürettiği bulgular, doğru biçimde yönetilmelidir. Her bulgu, gerçek sömürülebilirliği açısından değerlendirilerek önceliklendirilmelidir. Bazı bulgular kritik risk taşırken, bazıları düşük öncelikli olabilir. Bu önceliklendirme, giderme çabalarının en yüksek riskli zafiyetlere yönlendirilmesini sağlar. İyi yönetilen bulgular, sınırlı kaynakların verimli kullanılmasını mümkün kılar.
Bulguların giderilmesi, kök nedene inilerek yapılmalıdır. Tekil bir zafiyeti düzeltmek, aynı hatanın başka yerlerde tekrarlanmasını engellemez. Bu nedenle her bulgu, altında yatan kök neden açısından da değerlendirilmelidir. Kök nedene odaklanan bir yaklaşım, benzer zafiyetlerin tekrarını önler. Bu yaklaşım, savunmayı sürdürülebilir kılar.
Bulguların doğrulanması da önemli bir adımdır. Otomatik araçların ürettiği bulgular, yanlış pozitif içerebilir. Bu nedenle bulgular, giderme çabası harcanmadan önce doğrulanmalıdır. Uygulama sızma testi sürecindeki manuel doğrulama, gerçek zafiyetleri asılsız olanlardan ayırır. Bu doğrulama, kaynakların gerçek risklere yönlendirilmesini sağlar.
Modern geliştirme yaklaşımları, güvenlik testini sürekli hâle getirmeyi hedefler. Uygulama sık sık güncellendiği için, güvenlik testi de bu sıklığa ayak uydurmalıdır. Otomatik dinamik test, bu sürekliliği sağlayabilir. Her önemli sürümde otomatik tarama yapılarak, yeni zafiyetler hızla yakalanır. Bu süreklilik, güvenliğin geliştirme hızına yetişmesini sağlar.
Sürekli test, güvenlik açığı penceresini daraltır. Zafiyetler, üretime ulaşır ulaşmaz değil, mümkün olan en erken aşamada yakalanır. Bu erken tespit, hem riski hem düzeltme maliyetini azaltır. DevSecOps yaklaşımı, bu sürekli güvenlik testini geliştirme akışına gömer. Böylece güvenlik, ayrı bir aşama değil, sürekli bir uygulama hâline gelir.
Sürekli testin başarısı, otomasyon ve entegrasyona bağlıdır. Test, geliştirme sürecine sorunsuz entegre edilmeli ve otomatik çalışmalıdır. Manuel müdahale gerektiren bir süreç, gereken sıklıkta çalıştırılamaz. Bu nedenle otomasyon, sürekli güvenlik testinin ön koşuludur. İyi entegre edilmiş bir otomatik test, güvenliği geliştirmenin doğal bir parçası yapar.
Privia Security olarak çalışan uygulamaların güvenlik açısından değerlendirilmesini düzenli zafiyet tarama ve sızma testi kapsamında ele alıyoruz.
Bunlar İlginizi Çekebilir