Yapay Zeka Modellerine Yönelik Prompt Injection Saldırıları Makalemiz Yayınlandı!

Yapay Zeka Modellerine Yönelik Prompt Injection Saldırıları Makalemiz Yayınlandı!
Siber Guvenlik Terimleri Sozlugu
Çok hesaplı mimari güvenliği, iş yüklerini ayrı bulut hesaplarına bölerek güçlü izolasyon ve merkezi yönetişimle güvenlik sağlama yaklaşımıdır.
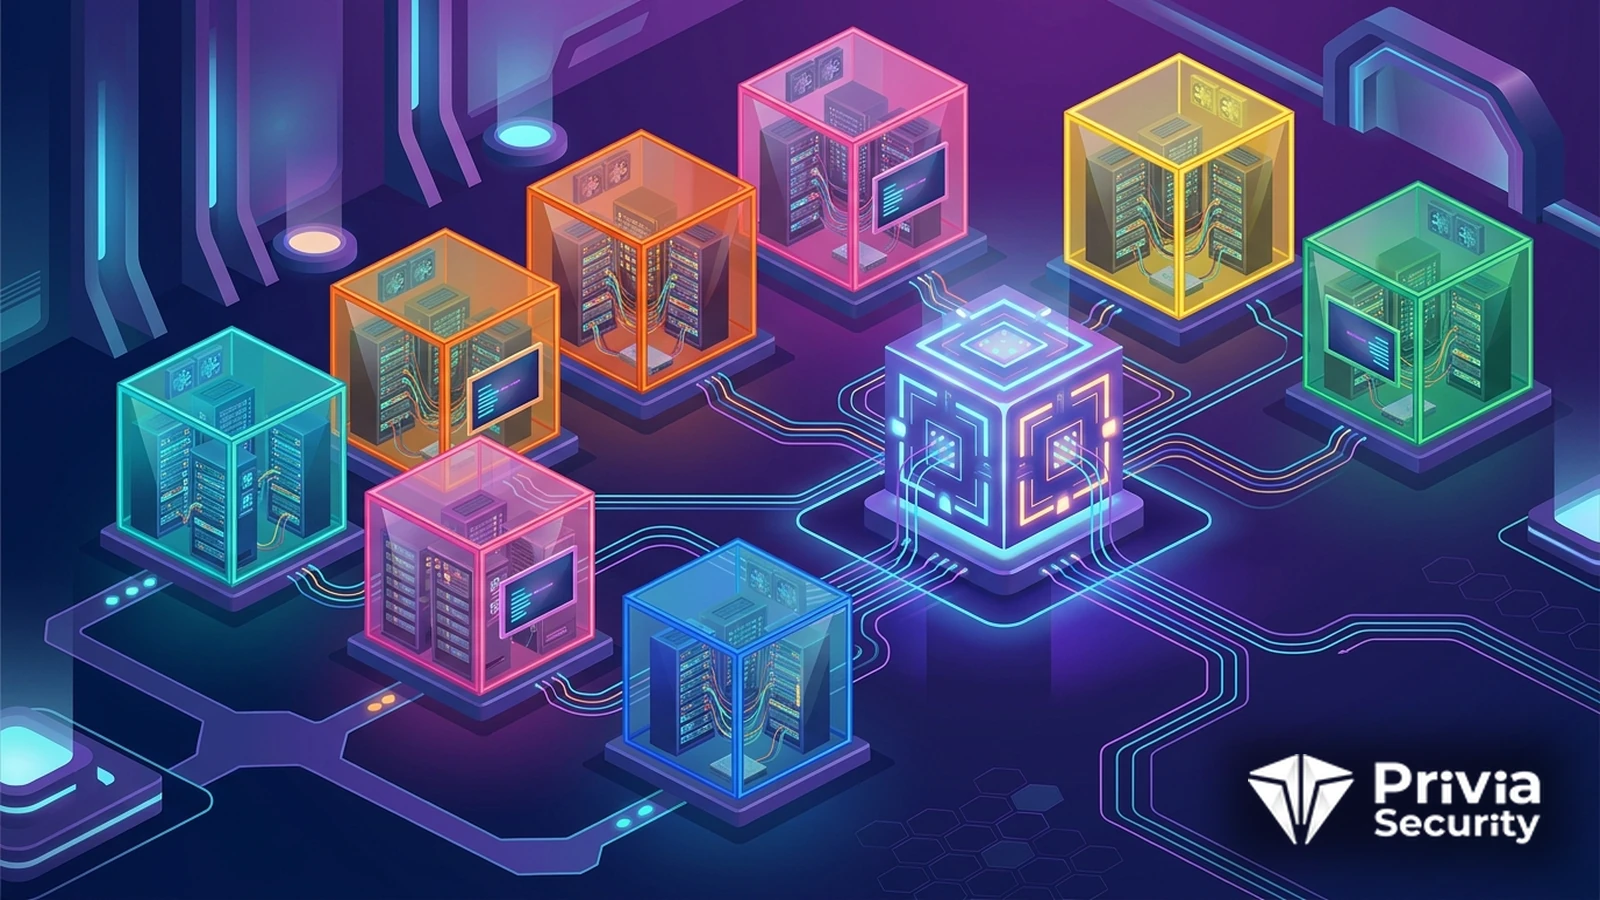
Çok hesaplı mimari güvenliği, tüm iş yüklerini tek bir bulut hesabında toplamak yerine onları amaçlarına ve ortamlarına göre ayrı hesaplara dağıtarak yönetme yaklaşımıdır. Bulut sağlayıcısında hesap sınırı, sunduğu en sert izolasyon çizgisidir; bir hesapta olan biten, açıkça izin verilmedikçe diğerine geçemez. Üretim, test ve geliştirme ortamlarını ayrı hesaplara koymak, birinde yaşanan bir hatanın ya da ihlalin ötekine bulaşmasını en baştan engeller.
Çok hesaplı mimaride her hesap, bir sorunun yayılmasının durduğu doğal bir yangın duvarıdır.
Tek hesapta yüzlerce kaynak bir arada durduğunda, bir kimlik politikasındaki tek bir hata tüm ortamı riske atabilir. İş yüklerini ayrı hesaplara böldüğünüzde patlama yarıçapı hesap sınırında durur: ele geçirilmiş bir geliştirme hesabı, üretim verisine doğrudan uzanamaz. Bu izolasyon, bulut içindeki ağ segmentasyonu mantığını bir üst katmana, yönetişim düzeyine taşır; ağı bölmek yerine yönetim sınırını bölersiniz.
Hesap başına ayrım aynı zamanda maliyeti, erişimi ve denetimi netleştirir. Her hesabın harcaması, kim eriştiği ve hangi kaynağı barındırdığı ayrı ayrı görülebilir; karışık tek bir faturada kaybolan sorumluluk, hesap düzeyinde adreslenebilir hale gelir.
Onlarca hesabı tek tek yönetmek dağınıklık yaratmasın diye, hesaplar bir organizasyon çatısı altında hiyerarşik olarak toplanır. Üst düzeyde tanımlanan yönetişim kuralları, alttaki tüm hesaplara miras kalır: belirli bölgeler dışında kaynak açılmasını yasaklamak, kök hesabın kullanımını kısıtlamak veya denetim kaydını kapatmayı imkânsız kılmak gibi. Bu guardrail’ler her hesapta ayrı ayrı ayarlanmak yerine merkezden dayatılır ve en az yetki ilkesi, organizasyon genelinde tutarlı biçimde uygulanır.
Denetim kayıtları ve güvenlik olayları da ayrı bir merkezi hesapta toplanır. Böylece bir hesap ele geçirilse bile saldırgan kendi izlerini barındıran log deposuna dokunamaz; kanıt, saldırının ulaşamadığı ayrı bir sınırın arkasındadır.
Çok sayıda hesabın güvenlik duruşunu tek tek gözle takip etmek mümkün değildir. Bulut güvenlik duruşu yönetimi araçları tüm hesapları tek panelden sürekli tarayıp yanlış yapılandırmayı ortaya çıkarır. Aynı yönetişim ihtiyacı birden fazla sağlayıcıya yayıldığında ise çok bulutlu güvenlik disiplini devreye girer; hesap bazlı ayrım, farklı bulutlar arasında tutarlı bir kontrol modeli kurmanın da temelini oluşturur.
Çok hesaplı bir yapıya sonradan geçmek, tek hesapta büyümüş bir ortamı sökmek anlamına geldiğinden zahmetlidir; bu yüzden hesap ayrımını ve guardrail’leri erken tasarlamak büyük fark yaratır. Privia Security’nin altyapı ve mimari gözden geçirme hizmeti, hesap yapınızı izolasyon ve yönetişim açısından değerlendirip merkezi kontrol modelini kurmak için yürütülür.
Sızma testinden olay müdahalesine, uçtan uca çözümlerle yanınızdayız.
Fiyat Teklifi AlBunlar İlginizi Çekebilir