
Yapay Zeka Modellerine Yönelik Prompt Injection Saldırıları Makalemiz Yayınlandı!

Yapay Zeka Modellerine Yönelik Prompt Injection Saldırıları Makalemiz Yayınlandı!
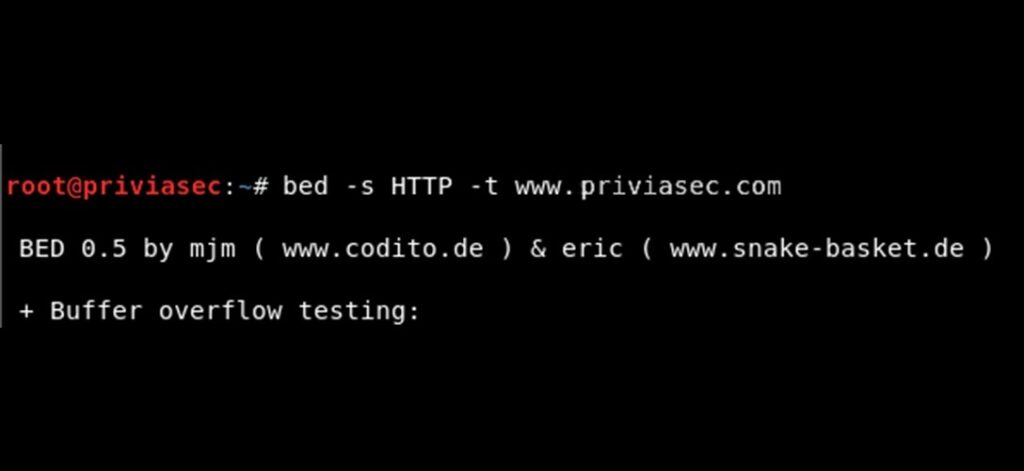
BED Kullanımı: BED, potansiyel arabellek taşmalarını (buffer overflows), format dizesi hataları (format string bugs) gibi zayıflıkları tespit etmek amacıyla geliştirilmiş bir araçtır.
Araç, servislere paketler göndererek, servislerin gönderilen paketlerden sonra zarar görüp görmediğini kontrol eder.
root@priviasec:~# bed
./bed.pl -s <eklenti> -t <hedef> -p <port> -o <zaman-a> [ eklentiye göre ] <eklenti> = FTP/SMTP/POP/HTTP/IRC/ IMAP/PJL/LPD/FINGER/SOCKS4/ SOCKS5
<eklenti> = FTP/SMTP/POP/HTTP/IRC/ IMAP/PJL/LPD/FINGER/SOCKS4/ SOCKS5
<hedef> = Kontrol edilecek olan host (varsayılan: localhost)
<port> = Bağlantı portu (varsayılan: standart port)
<zaman-a> = Her testten sonra bekleme (varsayılan: 2 saniye)
Eklenti için gereken parametreleri elde etmek için “./bed.pl -s <eklenti>” komutunu kullanın.
-s zorunlu bir parametredir.
</eklenti></zaman-a></port></hedef> </eklenti></zaman-a></port></hedef> </eklenti>Diğer yazılarımıza da gözat:
Privia Security Github:
Bunlar İlginizi Çekebilir