Yapay Zeka Modellerine Yönelik Prompt Injection Saldırıları Makalemiz Yayınlandı!

Yapay Zeka Modellerine Yönelik Prompt Injection Saldırıları Makalemiz Yayınlandı!
Siber Guvenlik Terimleri Sozlugu
PROFINET ve EtherNet/IP güvenliği, fabrika otomasyonunda yaygın kullanılan endüstriyel Ethernet protokollerinin zafiyetlerini ve korunmasını kapsar.
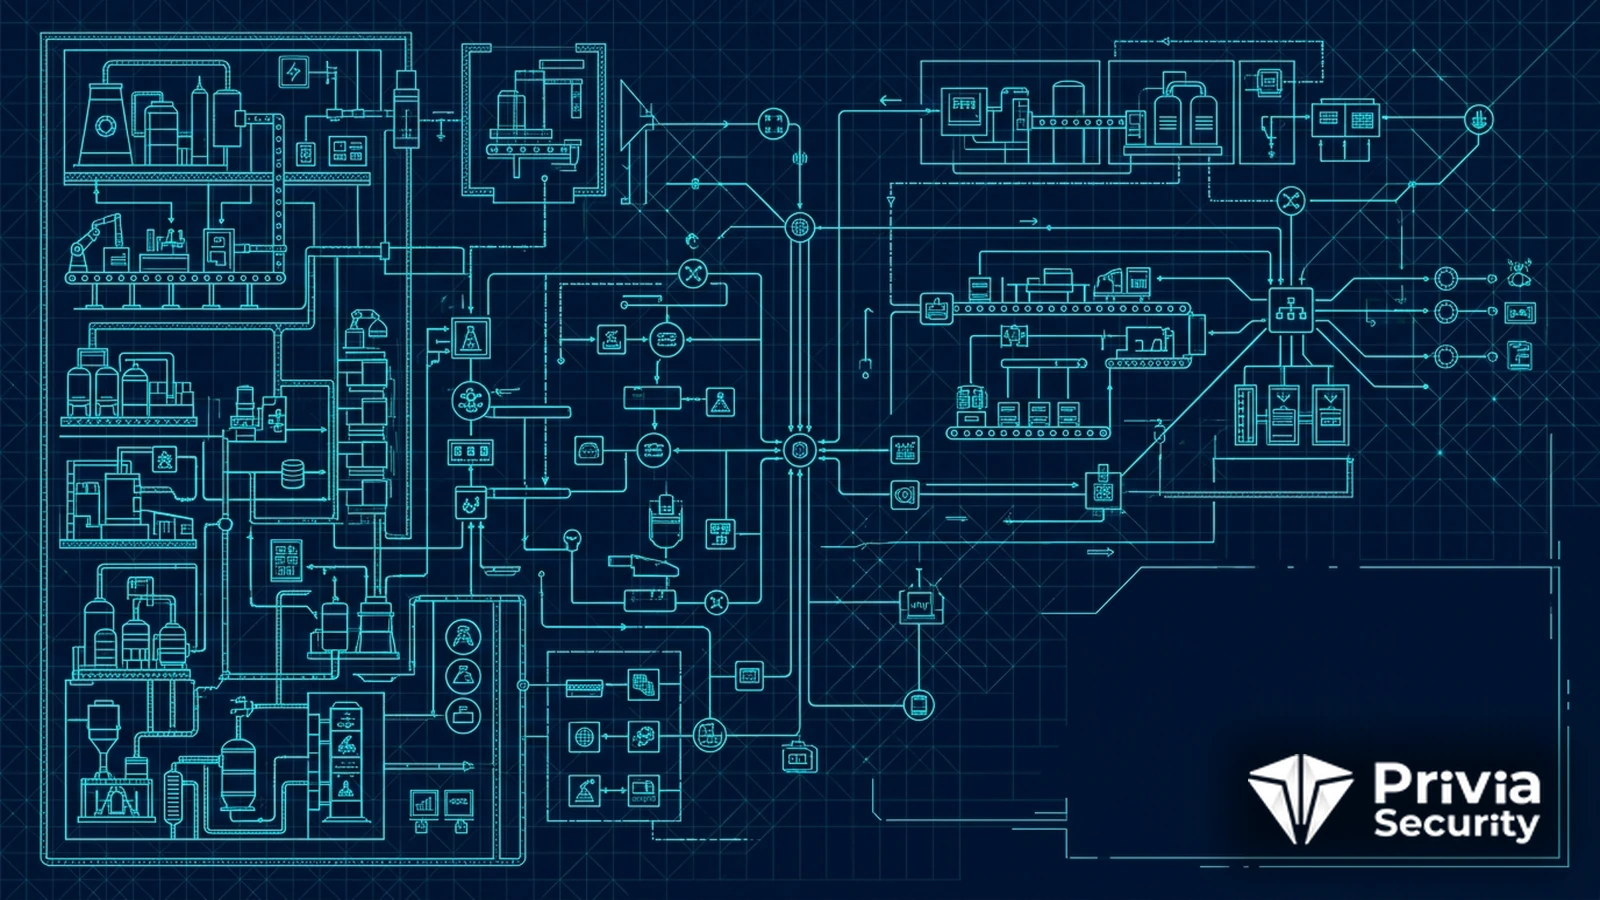
PROFINET ve EtherNet/IP güvenliği, fabrika otomasyonunda yaygın kullanılan endüstriyel Ethernet protokollerinin zafiyetlerini ve korunmasını kapsar. Bu protokoller, standart Ethernet altyapısı üzerinde çalışan endüstriyel iletişim protokolleridir ve fabrika otomasyonunda yaygın olarak kullanılır. Ethernet tabanlı olmaları, onlara hız ve entegrasyon avantajı sağlar ancak aynı zamanda Ethernet’in bilinen zafiyetlerini de getirir. PROFINET ve EtherNet/IP güvenliği, bu protokollerin zafiyetlerini ele alarak fabrika otomasyonunu korumayı amaçlar ve OT güvenliğinin bir konusudur.
Konunun önemi, bu protokollerin fabrika otomasyonundaki yaygınlığından gelir. PROFINET ve EtherNet/IP, çok sayıda üretim tesisinde kullanılır ve bu yaygınlık zafiyetlerini önemli bir risk haline getirir. Güvensiz protokol kullanımı, üretim süreçlerine yönelik saldırılara olanak sağlar. Bu protokollerin güvenliği, üretim güvenliğinin bir parçasıdır ve fabrika savunmasının bir konusudur.
PROFINET ve EtherNet/IP, standart Ethernet altyapısı üzerinde gerçek zamanlı endüstriyel iletişim sağlayan, fabrika otomasyonunda yaygın kullanılan endüstriyel Ethernet protokolleridir.
Bu protokoller, Ethernet üzerinde çalışır. PROFINET ve EtherNet/IP, standart Ethernet altyapısını kullanır ve bu kullanım hem hız hem entegrasyon avantajı sağlar. Bu temel, protokolleri modern fabrikalarda değerli kılar. Ethernet tabanı, bu protokollerin bir özelliğidir ve yaygınlıklarının bir nedenidir.
Bu protokoller, gerçek zamanlı iletişim sağlar. Fabrika otomasyonu, hassas zamanlama gerektirir ve bu protokoller gerçek zamanlı iletişimi destekler. Bu yetenek, üretim süreçlerinin koordinasyonunu sağlar. Gerçek zamanlılık, bu protokollerin bir özelliğidir ve otomasyon için kritiktir.
Bu protokoller, cihazları bağlar. PROFINET ve EtherNet/IP, programlanabilir mantık denetleyicileri ve diğer cihazları birbirine bağlar. Bu bağlantı, fabrika otomasyonunu mümkün kılar. Cihaz bağlantısı, bu protokollerin temel işlevidir.
Bu protokoller, kimlik doğrulama eksikliği taşır. Birçok endüstriyel Ethernet protokolü, güçlü kimlik doğrulamadan yoksundur ve bu eksiklik yetkisiz erişime olanak sağlar. Bu zafiyet, saldırganların cihazlara komut göndermesini mümkün kılar. Kimlik doğrulama eksikliği, bu protokollerin bir zafiyetidir ve manipülasyona kapı açar.
Bu protokoller, şifreleme eksikliği taşır. Endüstriyel Ethernet iletişimi, çoğu zaman şifresizdir ve bu eksiklik trafiğin dinlenmesine olanak sağlar. Bu zafiyet, hassas üretim verisini açığa çıkarır. Şifreleme eksikliği, bu protokollerin bir zafiyetidir ve gizliliği tehlikeye atar.
Bu protokoller, Ethernet zafiyetlerini miras alır. Ethernet üzerinde çalıştıkları için, bu protokoller Ethernet’in bilinen saldırılarına açıktır. Bu miras, saldırı yüzeyini genişletir. Ethernet zafiyetleri, bu protokollerin bir riskidir ve ek koruma gerektirir.
Bu protokoller, hizmet reddi saldırılarına açıktır. Endüstriyel Ethernet protokolleri, aşırı trafikle bozulabilir ve bu bozma üretimi durdurabilir. Bu zafiyet, kullanılabilirliği tehdit eder. Hizmet reddi açığı, bu protokollerin bir riskidir ve süreç sürekliliğini tehlikeye atar.
Bu protokoller, segmentasyonla korunur. Endüstriyel Ethernet ağları, diğer ağlardan ayrılmalıdır ve bu ayrım saldırıların erişimini zorlaştırır. Bölge ve kanal yaklaşımı, bu segmentasyonu yönlendirir. Segmentasyon, bu protokollerin korunmasının temel bir yöntemidir.
Bu protokoller, izlemeyle korunur. Endüstriyel Ethernet trafiği, izlenmeli ve anormallikler için analiz edilmelidir ve bu izleme kötü niyetli etkinliği tespit eder. Bu izleme, saldırıların erken yakalanmasını sağlar. İzleme, bu protokollerin korunmasının bir bileşenidir.
Bu protokoller, ağ erişim denetimiyle korunur. Endüstriyel Ethernet ağına bağlanan cihazlar, denetlenmelidir ve bu denetim yetkisiz cihazları engeller. Bu denetim, ağ güvenliğini artırır. Ağ erişim denetimi, bu protokollerin korunmasının bir yöntemidir.
Bu protokoller, güvenlik duvarıyla korunur. Endüstriyel güvenlik duvarları, bu protokollerin trafiğini denetleyebilir ve yetkisiz komutları engelleyebilir. Bu denetim, protokol düzeyinde koruma sağlar. Güvenlik duvarı, bu protokollerin korunmasının bir aracıdır.
Fabrika otomasyonu, özel dikkat gerektirir. Üretim ağları, hem güvenlik hem süreklilik gerektirir ve bu ikili ihtiyaç dengeli bir yaklaşım ister. Bu denge, üretimi bozmadan güvenliği sağlar. Özel dikkat, fabrika güvenliğinin bir gereğidir ve operasyonel sürekliliği korur.
Fabrika ağları, segmentlenmelidir. Farklı üretim hatları ve işlevler, ayrı segmentlere yerleştirilmelidir ve bu segmentasyon saldırı yayılmasını sınırlar. Bu ayrım, bir hattın sorununun diğerini etkilemesini önler. Segmentasyon, fabrika güvenliğinin bir temelidir.
Fabrika güvenliği, uzman değerlendirme gerektirir. Endüstriyel Ethernet güvenliği, hem ağ hem endüstriyel süreç bilgisine sahip uzmanlar tarafından değerlendirilmelidir. Bu uzmanlık, etkili savunmayı sağlar. Uzman değerlendirme, fabrika güvenliğinin bir gereğidir.
PROFINET, gerçek zamanlı iletişime odaklanır. Protokol, fabrika otomasyonunun gerektirdiği hassas zamanlamayı destekler ve bu yetenek üretim süreçlerinin koordinasyonunu sağlar. Bu odak, protokolü otomasyonda değerli kılar. Gerçek zamanlı odak, PROFINET’in bir özelliğidir ve endüstriyel kullanımı destekler.
PROFINET, yaygın olarak benimsenmiştir. Protokol, birçok üretim tesisinde standart bir seçenek haline gelmiştir ve bu yaygınlık geniş bir ekosistem oluşturur. Bu benimsenme, protokolü fabrika otomasyonunda merkezi kılar. Yaygın benimsenme, PROFINET’in bir özelliğidir ve güvenlik önemini artırır.
PROFINET, güvenlik dikkati gerektirir. Protokolün yaygınlığı ve Ethernet tabanı, onu saldırılar için çekici bir hedef yapar ve bu durum güvenlik dikkati gerektirir. Bu dikkat, üretim süreçlerini korur. Güvenlik dikkati, PROFINET kullanımının bir gereğidir.
EtherNet/IP, endüstriyel Ethernet standardıdır. Protokol, standart Ethernet üzerinde endüstriyel iletişim sağlar ve bu temel onu birçok tesiste yaygın kılar. Bu standart, geniş bir cihaz ekosistemine sahiptir. Endüstriyel Ethernet olma, EtherNet/IP’nin bir özelliğidir ve yaygınlığının bir nedenidir.
EtherNet/IP, birlikte çalışabilirlik sağlar. Protokol, farklı üreticilerin cihazlarının birlikte çalışmasını destekler ve bu yetenek esnek sistemler mümkün kılar. Bu avantaj, protokolü tercih edilir kılar. Birlikte çalışabilirlik, EtherNet/IP’nin bir özelliğidir ve esnekliği destekler.
EtherNet/IP, Ethernet risklerini paylaşır. Protokol, Ethernet tabanlı olduğu için Ethernet’in bilinen zafiyetlerini paylaşır ve bu miras ek koruma gerektirir. Bu risk, dikkatli güvenlik ister. Ethernet riskleri, EtherNet/IP’nin bir kaygısıdır ve savunma gerektirir.
Endüstriyel Ethernet, derinlemesine savunma gerektirir. Bu protokoller, tek bir önlemle korunamaz ve segmentasyon, izleme, erişim denetimi ve güvenlik duvarını birleştiren katmanlı savunma gerektirir. Bu derinlik, protokol zafiyetlerini telafi eder. Derinlemesine savunma, endüstriyel Ethernet korumasının bir ilkesidir.
Endüstriyel Ethernet, ağ görünürlüğü gerektirir. Fabrika ağındaki tüm cihazlar ve iletişim, görünür olmalıdır ve bu görünürlük anormalliklerin tespit edilmesini sağlar. Görünürlük eksikliği, saldırıları gizler. Ağ görünürlüğü, endüstriyel Ethernet güvenliğinin bir gereğidir. SCADA sistemleri ile entegre izleme, bu görünürlüğü destekler.
Endüstriyel Ethernet, envanter yönetimi gerektirir. Fabrika ağındaki cihazlar, envanterlenmelidir ve bu envanter hangi cihazların korunması gerektiğini gösterir. Bilinmeyen cihaz, korunamaz. Envanter, endüstriyel Ethernet güvenliğinin bir temelidir.
Endüstriyel Ethernet, güncelleme yönetimi gerektirir. Fabrika cihazları, mümkün olduğunca güncel tutulmalıdır ve bu güncelleme bilinen zafiyetleri kapatır. Güncellenmeyen cihaz, açık kalır. Güncelleme yönetimi, endüstriyel Ethernet güvenliğinin bir boyutudur ve zafiyetleri sınırlar.
Endüstriyel Ethernet, süreklilik gözetir. Fabrika ağının güvenliği, üretim sürekliliğini bozmadan sağlanmalıdır ve bu denge dikkatli bir yaklaşım gerektirir. Kontrolsüz güvenlik önlemleri, üretimi durdurabilir. Süreklilik gözetimi, endüstriyel Ethernet güvenliğinin bir gereğidir ve operasyonel dengeyi korur.
Endüstriyel Ethernet, düzenli değerlendirilmelidir. Fabrika ağının güvenliği, düzenli olarak değerlendirilmeli ve zafiyetler ortaya çıkarılmalıdır. Değerlendirmesiz ağ, riskleri gizler. Düzenli değerlendirme, endüstriyel Ethernet güvenliğinin bir gereğidir ve güvenlik durumunu güncel tutar.
Privia Security olarak PROFINET ve EtherNet/IP güvenliği ve fabrika otomasyonu koruma süreçlerinin ele alınmasını altyapı ve mimari gözden geçirme kapsamında sağlıyoruz.
Sızma testinden olay müdahalesine, uçtan uca çözümlerle yanınızdayız.
Fiyat Teklifi AlBunlar İlginizi Çekebilir